
มิติด้านธรรมาภิบาลและเศรษฐกิจ (Governance & Economic)
บริษัทดำเนินธุรกิจด้วยความโปร่งใส ตรวจสอบได้ มีธรรมาภิบาลที่ดี เคารพกฎหมาย
และส่งเสริมการต่อต้านการทุจริตคอร์รัปชัน พร้อมทั้งให้ความสำคัญกับการคุ้มครองข้อมูลส่วนบุคคลและความมั่นคงปลอดภัยไซเบอร์
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน) ตระหนักว่าการดำเนินธุรกิจภายใต้หลักธรรมาภิบาลที่ดี เป็นรากฐานสำคัญของความมั่นคง ความน่าเชื่อถือ และการเติบโตอย่างยั่งยืนขององค์กร โดยให้ความสำคัญกับการกำกับดูแลกิจการที่โปร่งใส การบริหารความเสี่ยงอย่างรอบด้าน การพัฒนาดิจิทัลและนวัตกรรม การคุ้มครองข้อมูลและความมั่นคงปลอดภัยไซเบอร์ ตลอดจนการบริหารจัดการห่วงโซ่อุปทานอย่างยั่งยืน เพื่อสร้างความเชื่อมั่นให้แก่ลูกค้า ผู้ถือหุ้น นักลงทุน คู่ค้า และผู้มีส่วนได้เสียทุกกลุ่ม นอกจากนี้ การดำเนินงานด้านธรรมาภิบาลและเศรษฐกิจยังช่วยเพิ่มขีดความสามารถในการแข่งขัน ลดความเสี่ยงทางธุรกิจ รองรับการเปลี่ยนแปลงของเศรษฐกิจ เทคโนโลยี และกฎระเบียบ ตลอดจนสนับสนุนการเติบโตทางเศรษฐกิจที่มั่นคงและยั่งยืนในระยะยาวขององค์กรและสังคมโดยรวม
นโยบายการดำเนินงาน
บริษัทดำเนินธุรกิจภายใต้หลักธรรมาภิบาล ความโปร่งใส ความรับผิดชอบ และการตรวจสอบได้ โดยบูรณาการประเด็น ESG เข้ากับกลยุทธ์องค์กรและกระบวนการบริหารความเสี่ยงในทุกระดับ พร้อมส่งเสริมการใช้เทคโนโลยีดิจิทัลและนวัตกรรมเพื่อเพิ่มประสิทธิภาพการดำเนินงานและยกระดับการบริการลูกค้า ควบคู่กับการคุ้มครองข้อมูลส่วนบุคคลและความมั่นคงปลอดภัยทางไซเบอร์ตามมาตรฐานสากล บริษัทมีนโยบายต่อต้านการทุจริตคอร์รัปชันทุกรูปแบบ ภายใต้หลัก No Gift Policy และส่งเสริมการดำเนินธุรกิจอย่างมีจริยธรรม นอกจากนี้ยังกำหนดแนวทางบริหารจัดการห่วงโซ่อุปทานอย่างยั่งยืน โดยให้คู่ค้าปฏิบัติตามหลักสิทธิมนุษยชน กฎหมาย และมาตรฐาน ESG รวมถึงดำเนินการบริหารความเสี่ยงองค์กรอย่างเป็นระบบ เพื่อรักษาเสถียรภาพทางการเงิน สร้างความเชื่อมั่นแก่ผู้มีส่วนได้เสีย และสนับสนุนการเติบโตอย่างยั่งยืนขององค์กรในระยะยาว
| SDGs | เป้าหมาย SDGs | เป้าหมาย MTI | ผลการดำเนินงานปี 2568 |
|---|---|---|---|
| SDG 8 | ส่งเสริมการเติบโตทางเศรษฐกิจอย่างยั่งยืน การจ้างงานที่มีคุณค่า และองค์กรที่มีความมั่นคง | บริหารความเสี่ยงองค์กรอย่างมีประสิทธิภาพ รักษาเสถียรภาพทางการเงินและการเติบโตอย่างยั่งยืน | รักษาอัตราส่วนเงินกองทุน (CAR) สูงกว่าเกณฑ์ คปภ., ไม่มีเหตุการณ์ที่กระทบต่อเสถียรภาพทางการเงิน, มีระบบบริหารความเสี่ยงที่ครอบคลุม Climate Risk, Cyber Risk และ ESG Risk |
| SDG 9 | พัฒนาโครงสร้างพื้นฐาน นวัตกรรม และเทคโนโลยีเพื่อเพิ่มประสิทธิภาพทางเศรษฐกิจ | ขับเคลื่อน Digital Transformation และ InsurTech เพื่อยกระดับประสิทธิภาพการดำเนินงานและการบริการลูกค้า | พัฒนา Muang Thai Friends, e-Policy, Claim Online, ใช้ AI และ Automation ในงานรับประกันภัยและสินไหม, ยอดติดตั้งแอป 77,535 ราย |
| SDG 12 | สร้างรูปแบบการผลิตและการบริโภคที่รับผิดชอบ รวมถึงห่วงโซ่อุปทานที่ยั่งยืน | พัฒนาระบบจัดซื้อจัดจ้างอย่างโปร่งใส และยกระดับคู่ค้าตามเกณฑ์ ESG | ประเมินคู่ค้าสำคัญ 71 รายตามเกณฑ์ ESG โดย 100% ผ่านเกณฑ์, ไม่มีความเสี่ยง ESG ที่มีนัยสำคัญจากคู่ค้า, ส่งเสริม e-Policy และกระบวนการดิจิทัลเพื่อลดการใช้ทรัพยากร |
| SDG 16 | ส่งเสริมสถาบันที่โปร่งใส มีธรรมาภิบาล ต่อต้านการทุจริต และคุ้มครองสิทธิ | ยกระดับธรรมาภิบาลองค์กร ต่อต้านคอร์รัปชัน คุ้มครองข้อมูล และสร้างความโปร่งใสในการดำเนินธุรกิจ | ได้รับ SET ESG Rating ระดับ AAA, CGR ระดับ 5 ดาว, ได้รับการรับรอง CAC ต่อเนื่อง, ไม่มีกรณีคอร์รัปชัน, ไม่มีความขัดแย้งทางผลประโยชน์, ไม่มีเหตุการณ์ข้อมูลรั่วไหล (0 กรณี) |
| เป้าหมาย | ผลการดำเนินงาน |
|---|---|
| ไม่มีกรณีความขัดแย้งทางผลประโยชน์ | 0 กรณี |
| ไม่มีกรณีทุจริตคอร์รัปชัน | 0 กรณี |
| บุคลากรรับทราบนโยบายด้านธรรมาภิบาลและการต่อต้านคอร์รัปชัน | 100% |
| ไม่เกิดเหตุข้อมูลรั่วไหลหรือสูญหาย | 0 กรณี |
| ไม่เกิดข้อร้องเรียนด้านการละเมิดข้อมูลส่วนบุคคล | 0 กรณี |
| ประเมินคู่ค้าสำคัญด้าน ESG ครบถ้วน | 100% |
เมืองไทยประกันภัยให้ความสำคัญกับการกำกับดูแลกิจการที่ดี ความโปร่งใส การปฏิบัติตามกฎหมาย และความรับผิดชอบต่อผู้มีส่วนได้ส่วนเสียทุกกลุ่ม ภายใต้หลักธรรมาภิบาลที่เข้มแข็ง องค์กรมุ่งดำเนินธุรกิจด้วยความซื่อสัตย์ ตรวจสอบได้ และยึดมั่นในมาตรฐานจริยธรรม เพื่อสนับสนุนความยั่งยืนในระยะยาว ทั้งในมิติสิ่งแวดล้อม สังคม และความมั่นคงทางเศรษฐกิจ
การกำกับดูแลกิจการและการต่อต้านทุจริตคอร์รัปชัน
ความสำคัญต่อองค์กร
การกำกับดูแลกิจการที่ดีและการต่อต้านทุจริตเป็นพื้นฐานสำคัญขององค์กรประกันภัยในการสร้างความเชื่อมั่นให้กับผู้มีส่วนได้ส่วนเสีย ทั้งลูกค้า พนักงาน คู่ค้า ผู้ถือหุ้น และหน่วยงานกำกับดูแล ธุรกิจประกันภัยเป็นธุรกิจที่ต้องอาศัยความไว้วางใจสูง การมีระบบบริหารจัดการที่โปร่งใส ตรวจสอบได้ และปราศจากผลประโยชน์ทับซ้อน จึงเป็นสิ่งจำเป็นต่อความมั่นคงขององค์กรในระยะยาว
นอกจากนี้ การปฏิบัติตามกฎหมายและหลักธรรมาภิบาลยังช่วยลดความเสี่ยงด้านชื่อเสียง ความเสี่ยงด้านกฎระเบียบ และความเสี่ยงด้านการเงิน พร้อมทั้งยกระดับภาพลักษณ์องค์กรให้เป็นผู้ประกอบการที่มีจริยธรรมและความรับผิดชอบต่อสังคม
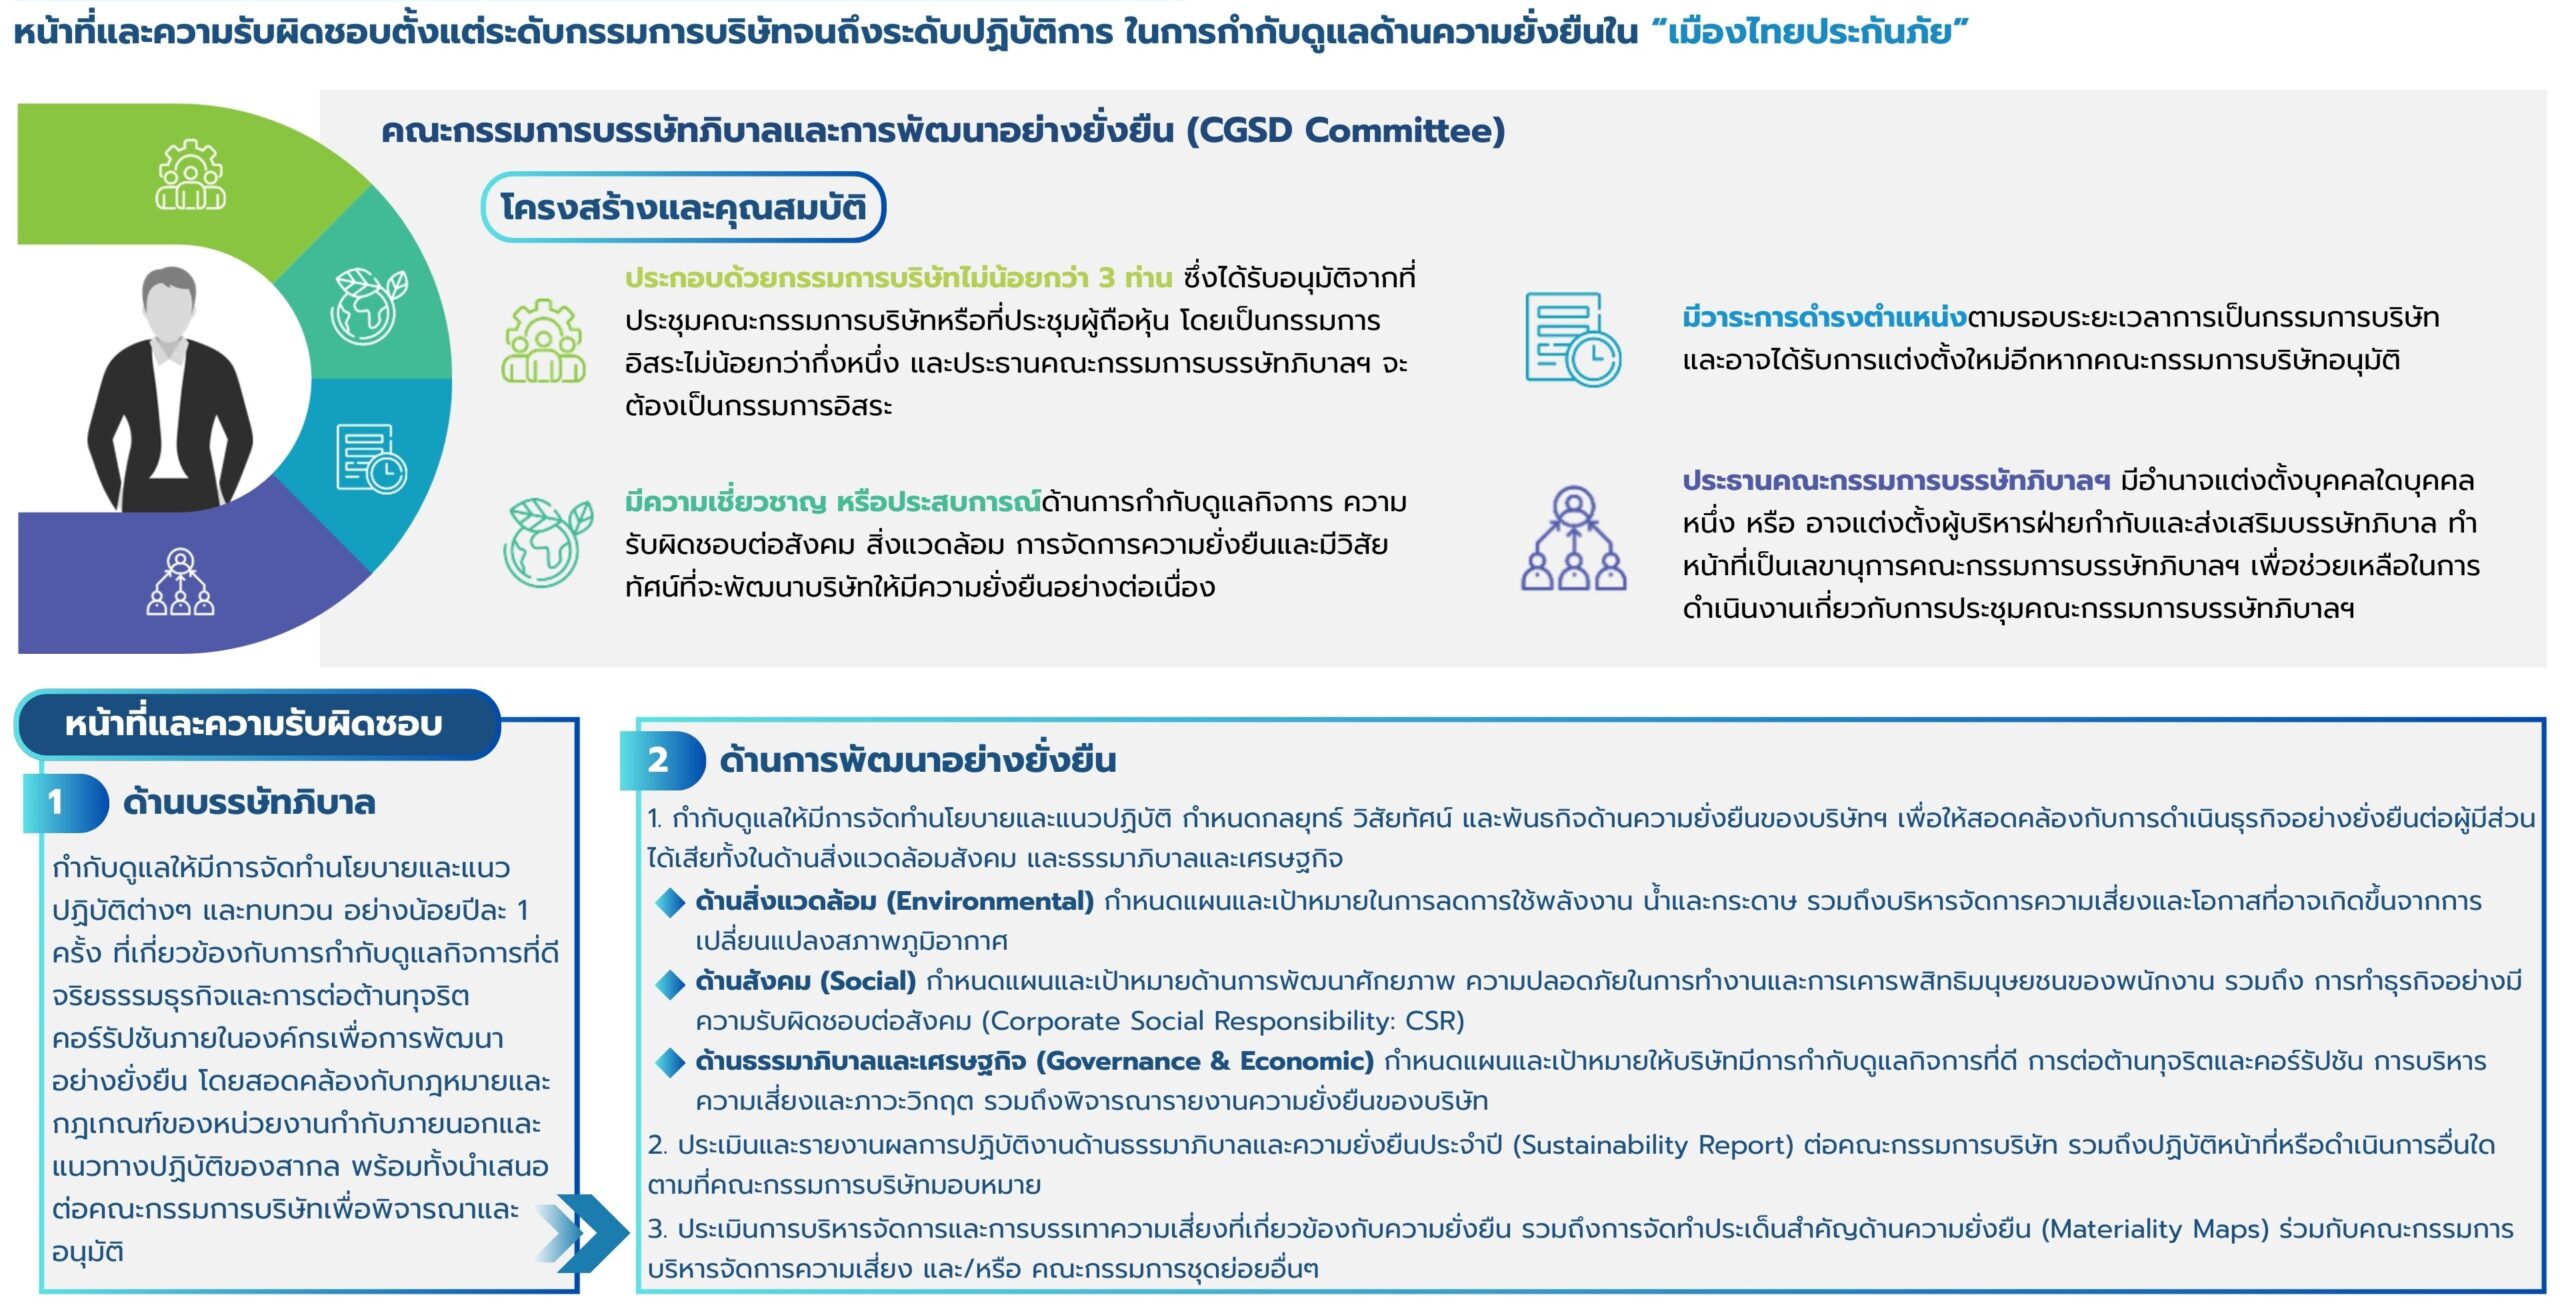
การกำกับดูแลด้าน ESG ตั้งแต่ระดับกรรมการบริษัทจนถึงระดับปฏิบัติการ
พร้อมรายละเอียดความรับผิดชอบ
บริษัทได้แต่งตั้งคณะกรรมการบรรษัทภิบาลและการพัฒนาอย่างยั่งยืน (CGSD Committee) ตามมติที่ประชุมคณะกรรมการบริษัท เมื่อวันที่ 27 กุมภาพันธ์ 2567 มีหน้าที่กำหนดทิศทางและเป้าหมายเชิงกลยุทธ์ตามนโยบาย และกรอบแนวทางด้านความยั่งยืนของบริษัท เสนอความเห็นและแนวทางการบริหารจัดการด้านความยั่งยืนแก่คณะทำงานชุดย่อย และฝ่ายงานที่เกี่ยวข้อง ติดตาม พิจารณา และรายงานผลการดำเนินงานต่อคณะกรรมการบริษัท เพื่อให้บริษัทฯ เป็นองค์กรที่ดำเนินธุรกิจอย่างรับผิดชอบต่อสังคม มีความโปร่งใส เป็นธรรม สร้างความเชื่อมั่นต่อผู้มีส่วนได้เสียทุกกลุ่ม และพัฒนาให้บริษัทไปสู่การเติบโตอย่างยั่งยืน
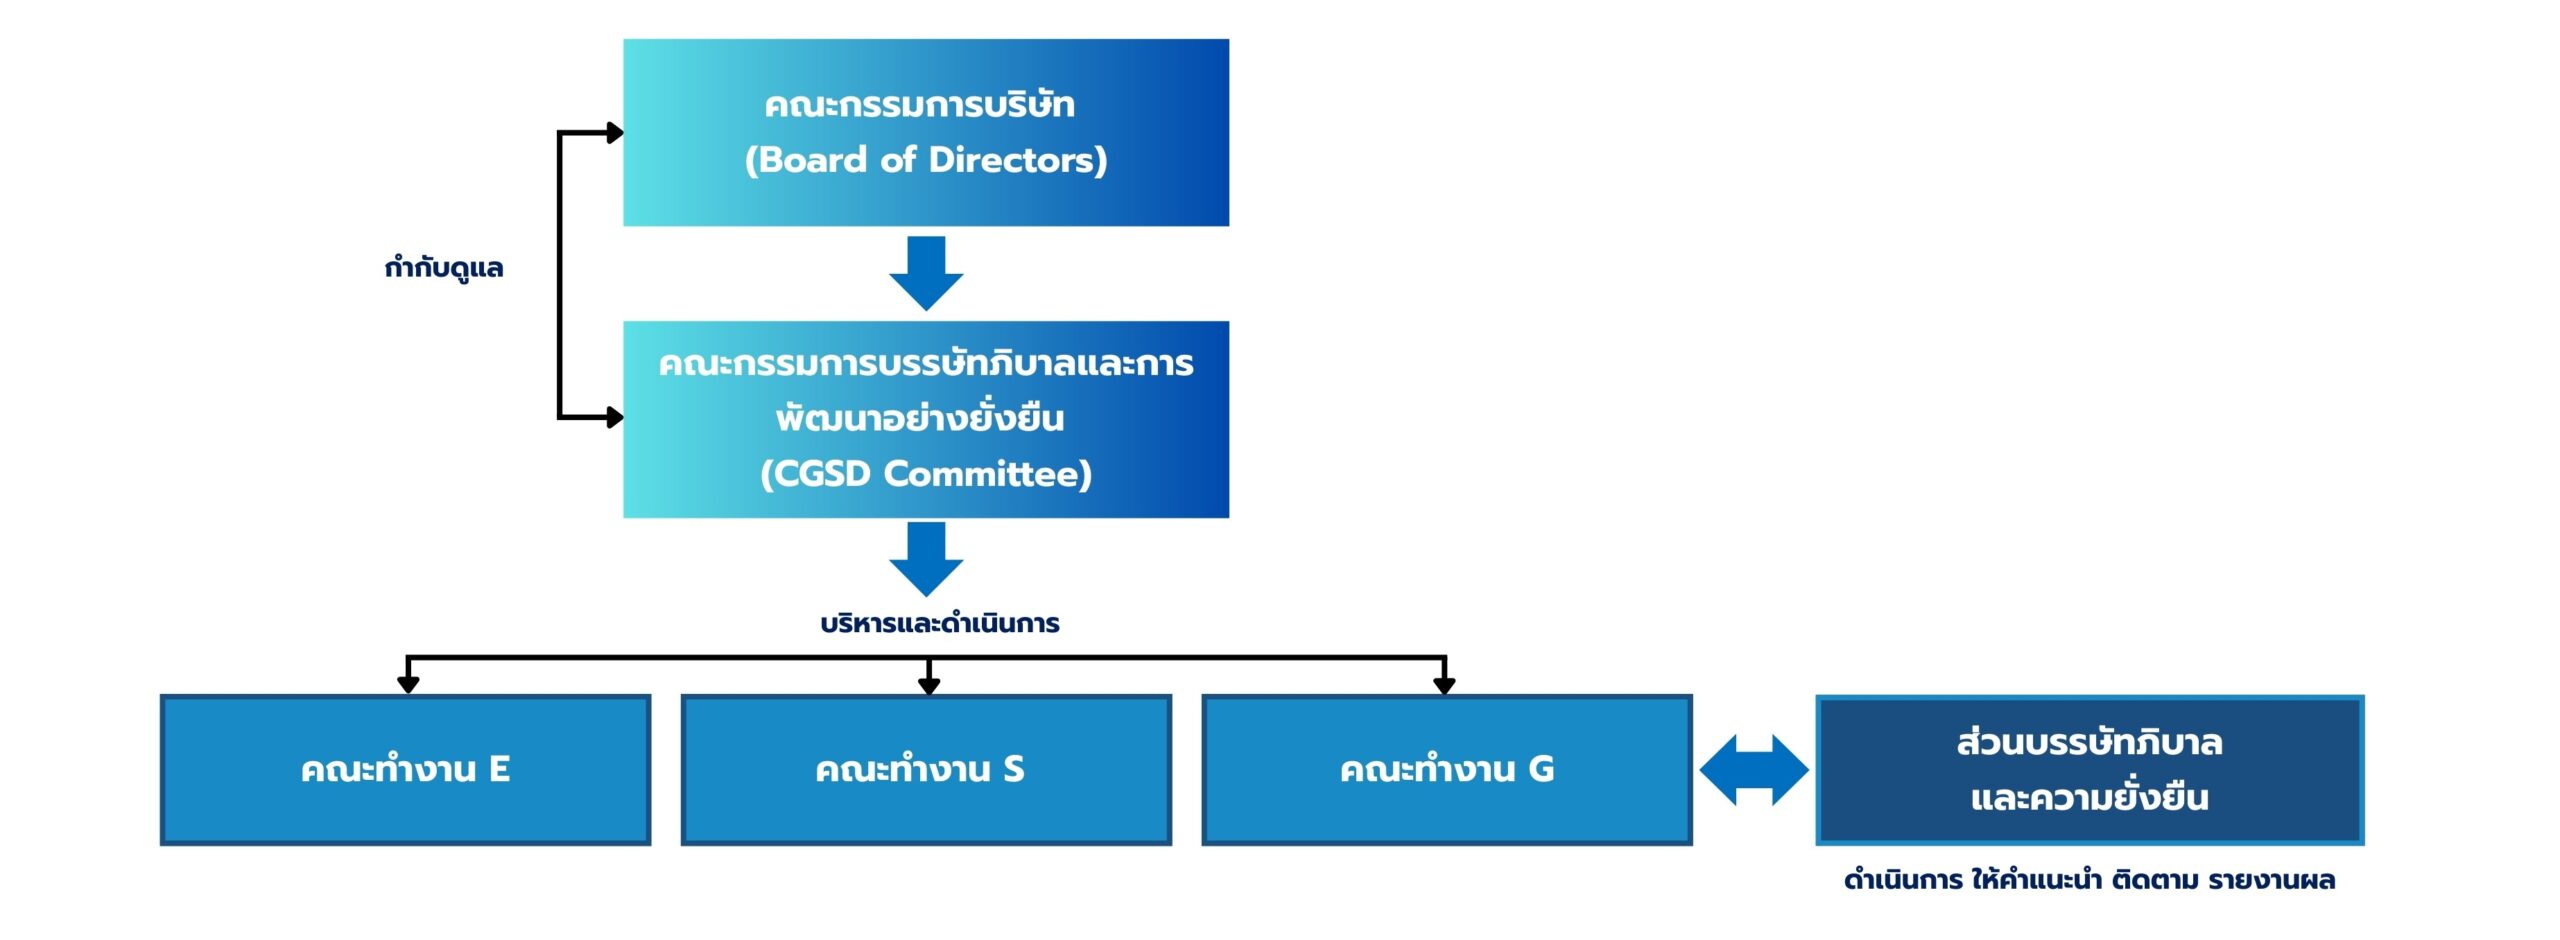
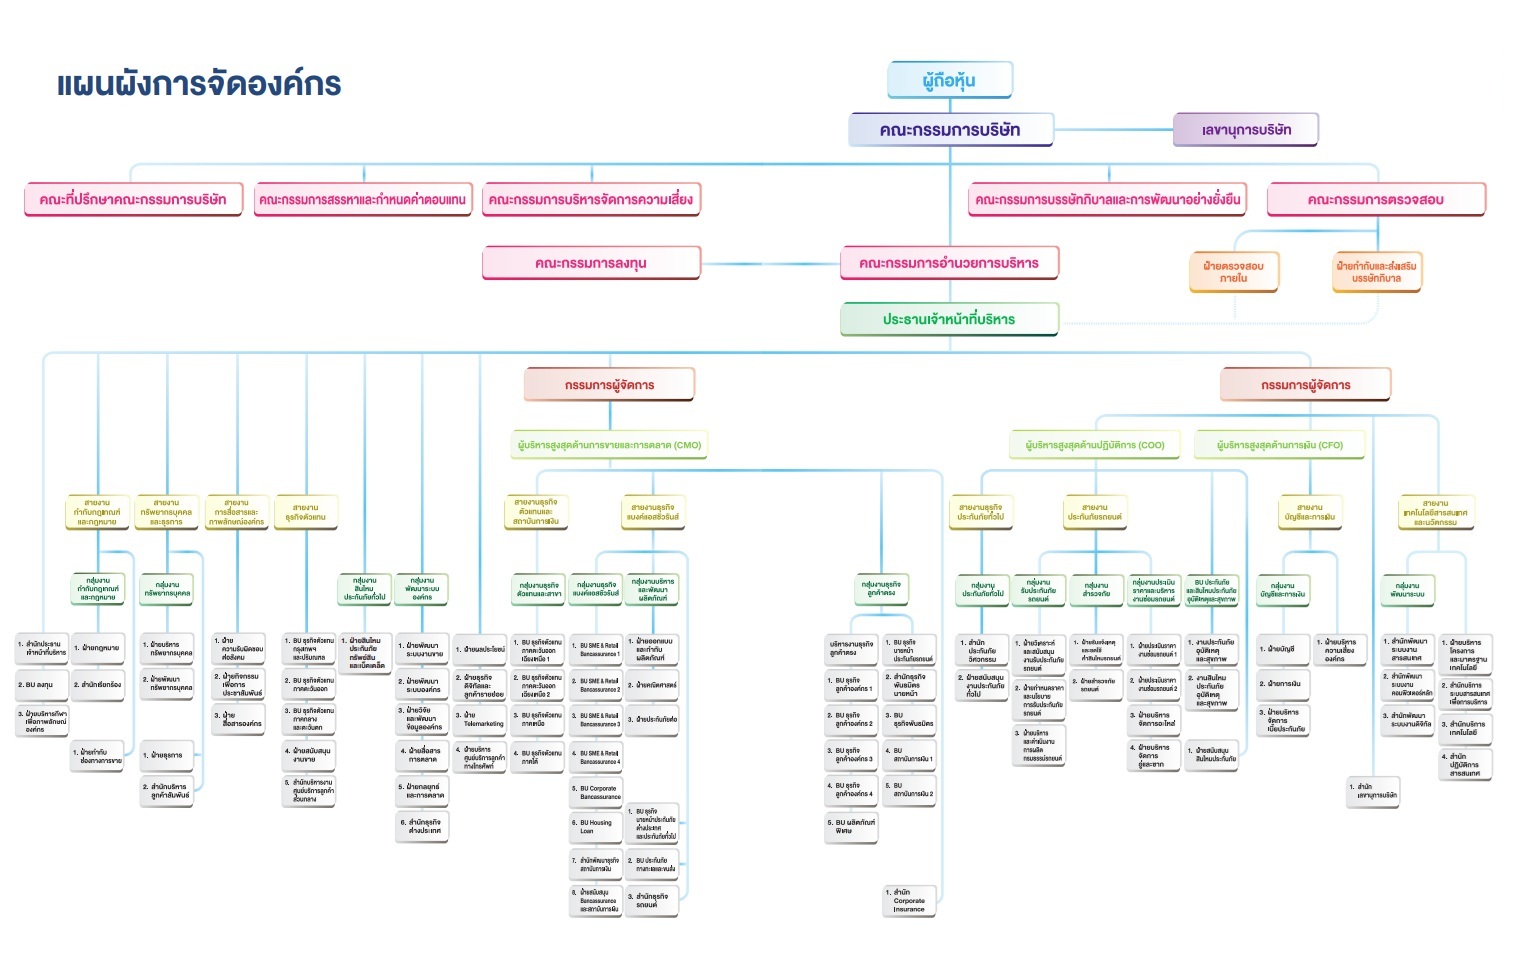
โครงสร้างการกำกับดูแลกิจการที่ดี
นโยบายการกำกับดูแลกิจการที่ดี (Corporate Governance Policy)
นโยบายการกำกับดูแลกิจการที่ดี (Corporate Governance Policy)
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน)
นโยบายนี้ได้รับการอนุมัติจากที่ประชุมคณะกรรมการบริษัท ครั้งที่ 1/2569 เมื่อวันที่ 27 กุมภาพันธ์ 2569
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน) ให้ความสำคัญกับการดำเนินธุรกิจตามหลักการกำกับดูแลกิจการที่ดี เพื่อสร้างความเชื่อมั่นแก่ผู้ถือหุ้น ลูกค้า นักลงทุน พนักงาน คู่ค้า และผู้มีส่วนได้เสียทุกกลุ่ม โดยมุ่งบริหารจัดการธุรกิจอย่างมีประสิทธิภาพ โปร่งใส เป็นธรรม มีความรับผิดชอบต่อสังคมและสิ่งแวดล้อม ตลอดจนสร้างผลประกอบการที่มั่นคงและเติบโตอย่างยั่งยืนในระยะยาว
บริษัทได้นำหลักการกำกับดูแลกิจการที่ดีสำหรับบริษัทจดทะเบียน (CG Code) ของสำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ แนวทางการกำกับดูแลกิจการของสำนักงาน คปภ. และหลักเกณฑ์ด้าน ESG ที่เกี่ยวข้อง มาประยุกต์ใช้เป็นกรอบการดำเนินงาน เพื่อยกระดับการบริหารจัดการองค์กรสู่ความยั่งยืน
หลักปฏิบัติการกำกับดูแลกิจการที่ดี
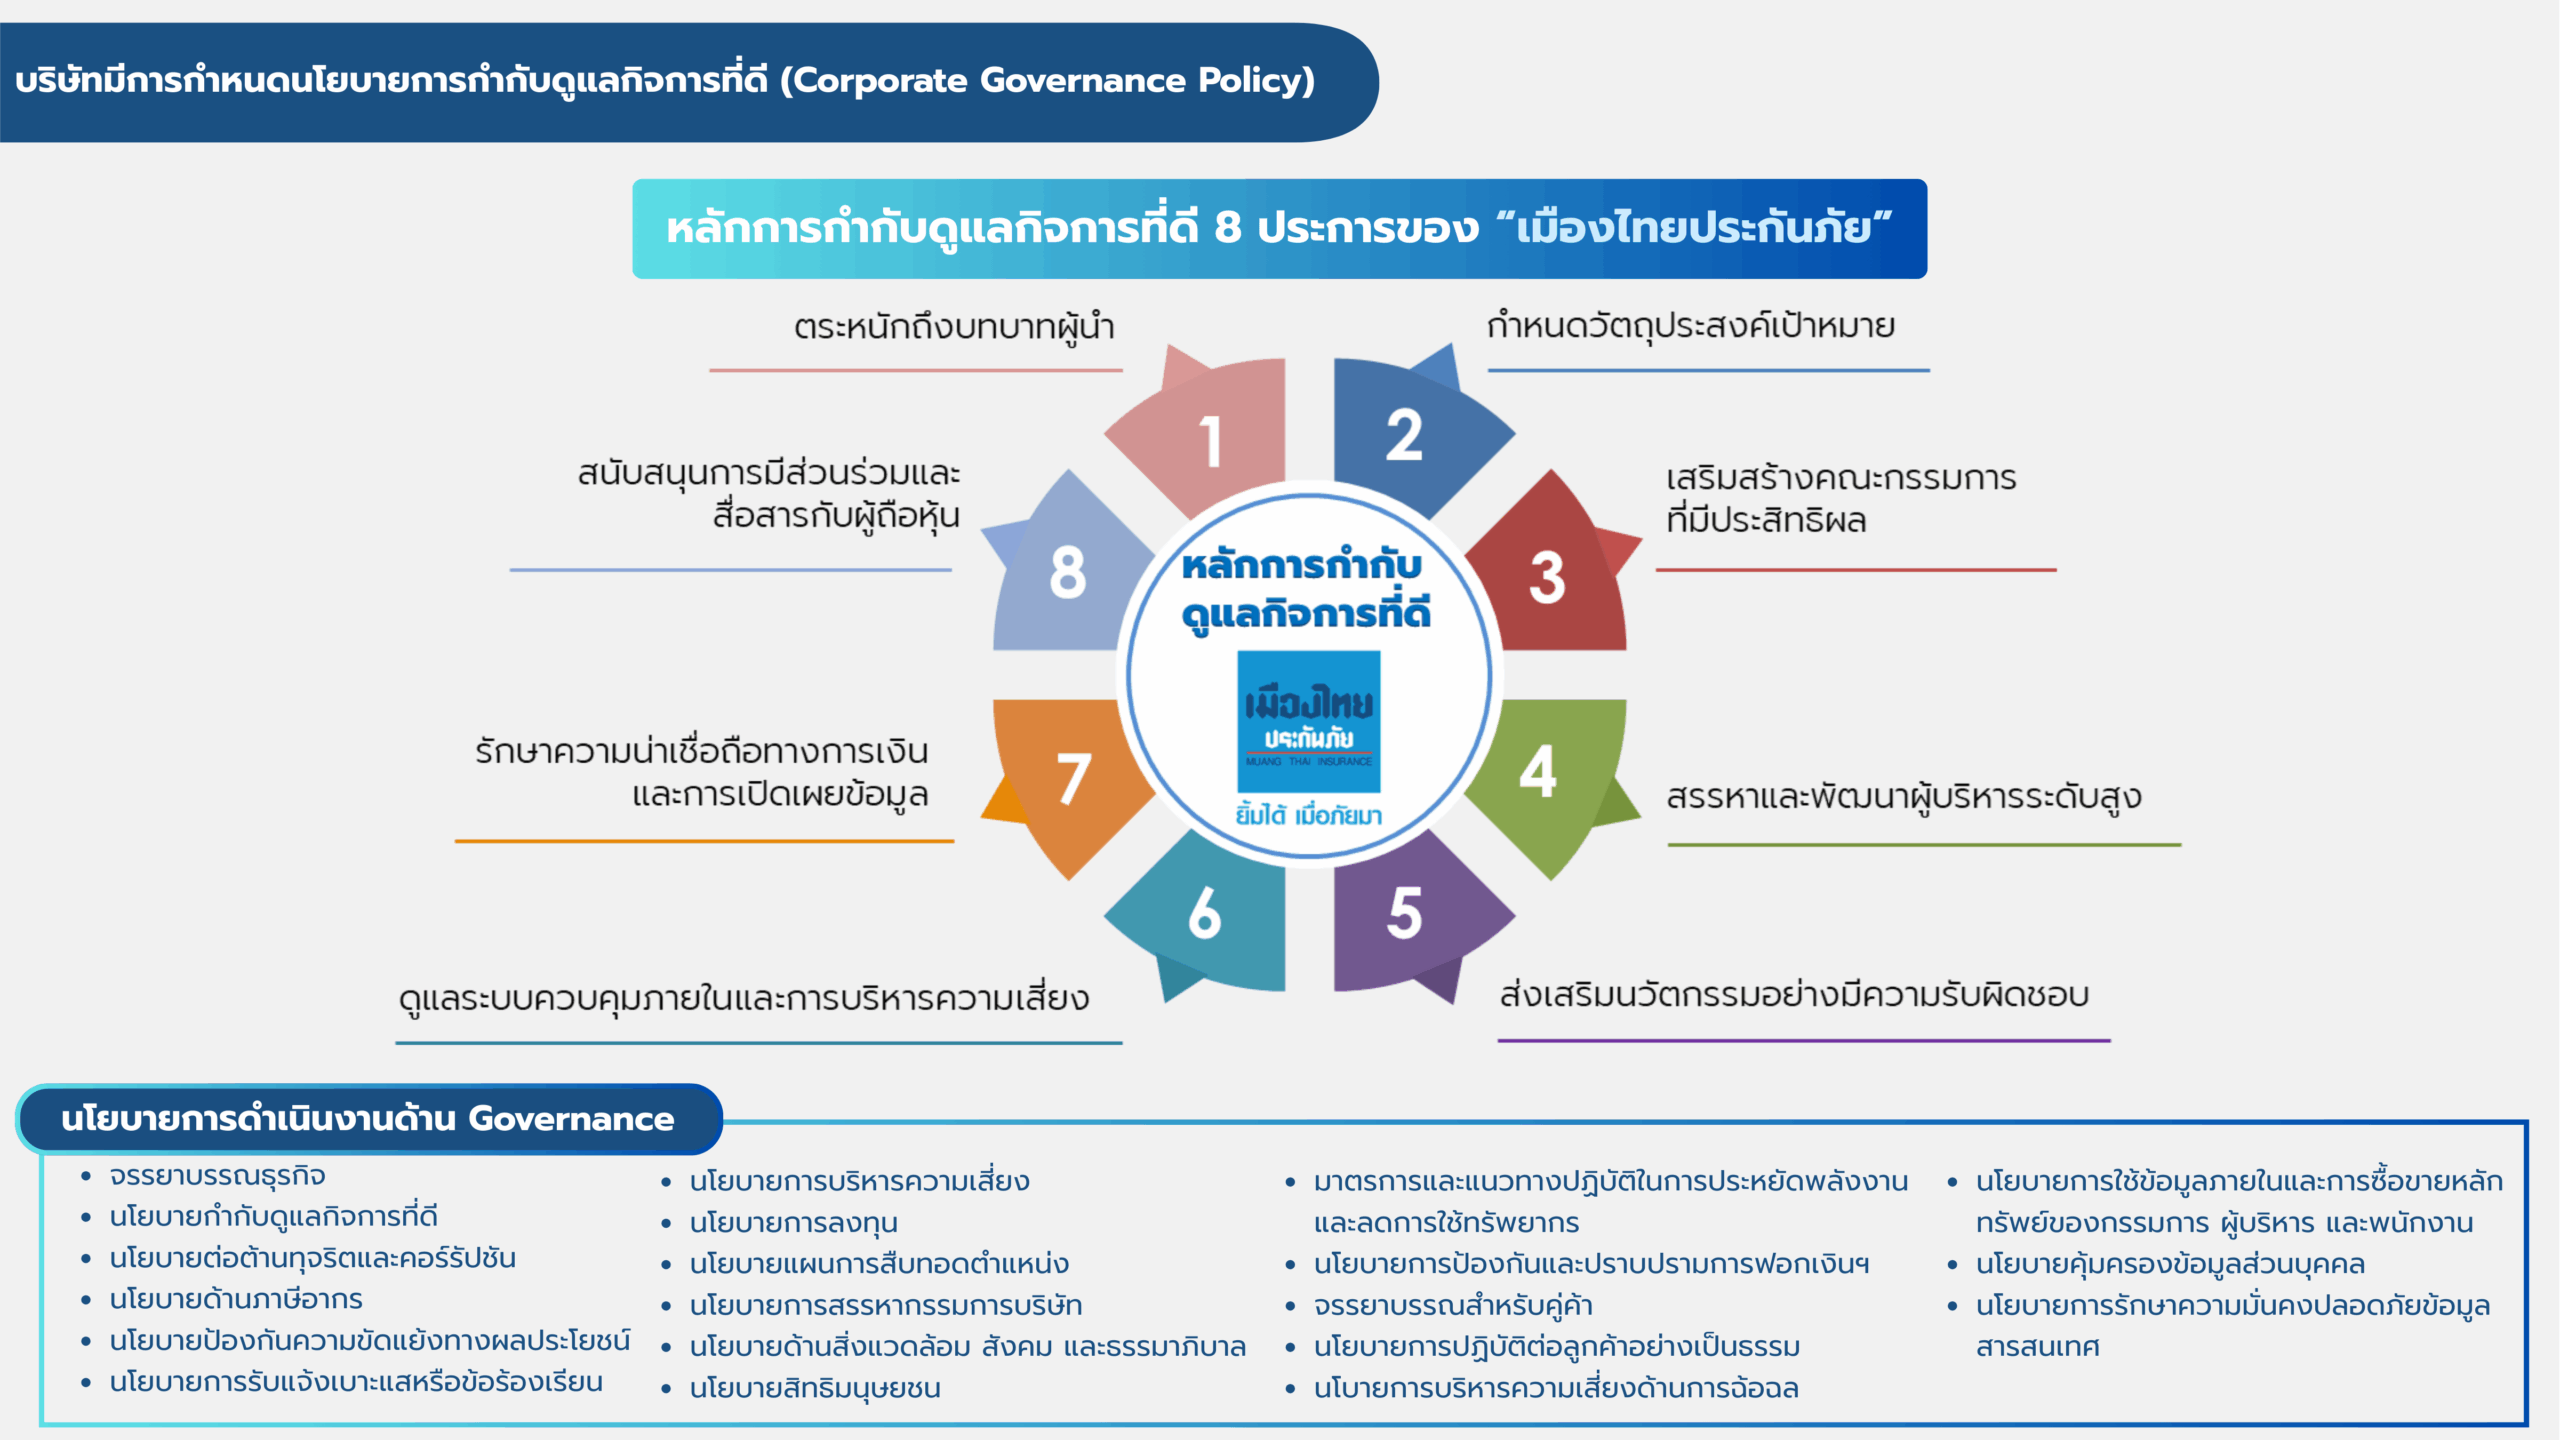
1. ตระหนักถึงบทบาทและความรับผิดชอบของคณะกรรมการในฐานะผู้นำองค์กรที่สร้างคุณค่าให้กิจการอย่างยั่งยืน
คณะกรรมการบริษัทปฏิบัติหน้าที่ด้วยความรับผิดชอบ ซื่อสัตย์สุจริต และระมัดระวัง กำหนดทิศทาง กลยุทธ์ เป้าหมาย และนโยบายสำคัญขององค์กร พร้อมกำกับดูแลการดำเนินงานให้เป็นไปตามกฎหมาย จริยธรรม และหลักธรรมาภิบาล เพื่อสร้างคุณค่าให้แก่ผู้มีส่วนได้เสียทุกกลุ่มอย่างยั่งยืน
2. กำหนดวัตถุประสงค์และเป้าหมายทางธุรกิจที่มุ่งสู่ความยั่งยืน
บริษัทกำหนดวิสัยทัศน์และเป้าหมายการดำเนินธุรกิจที่คำนึงถึงการเติบโตทางเศรษฐกิจควบคู่กับความรับผิดชอบต่อสังคม สิ่งแวดล้อม และหลักธรรมาภิบาล โดยนำเทคโนโลยีและนวัตกรรมมาใช้เพื่อสร้างคุณค่าแก่ลูกค้า ผู้ถือหุ้น และผู้มีส่วนได้เสียทุกฝ่าย
3. เสริมสร้างคณะกรรมการบริษัทที่มีประสิทธิผล
บริษัทให้ความสำคัญกับการมีคณะกรรมการที่มีคุณสมบัติ ความรู้ ความสามารถ และประสบการณ์ที่หลากหลาย มีความเป็นอิสระ มีการสรรหาแต่งตั้งอย่างโปร่งใส มีการประเมินผลการปฏิบัติหน้าที่ และส่งเสริมการพัฒนาความรู้ของกรรมการอย่างต่อเนื่อง
4. สรรหาและพัฒนาผู้บริหารระดับสูงและบุคลากร
บริษัทกำหนดแนวทางการสรรหา พัฒนา และสร้างแผนสืบทอดตำแหน่งสำหรับผู้บริหารและบุคลากรสำคัญ เพื่อให้มีความพร้อมในการขับเคลื่อนองค์กร รวมถึงกำหนดระบบการประเมินผลและผลตอบแทนที่เหมาะสมและเป็นธรรม
5. ส่งเสริมนวัตกรรมและการประกอบธุรกิจอย่างมีความรับผิดชอบ
บริษัทสนับสนุนการพัฒนานวัตกรรม เทคโนโลยี และผลิตภัณฑ์ที่ตอบสนองความต้องการของลูกค้า พร้อมดำเนินธุรกิจด้วยความรับผิดชอบต่อสิทธิมนุษยชน สังคม สิ่งแวดล้อม ลูกค้า คู่ค้า ผู้ถือหุ้น และผู้มีส่วนได้เสียทุกกลุ่ม ภายใต้หลัก ESG และการต่อต้านการทุจริตคอร์รัปชัน
6. ดูแลให้มีระบบการบริหารความเสี่ยงและการควบคุมภายในที่เหมาะสม
บริษัทจัดให้มีระบบบริหารความเสี่ยง การควบคุมภายใน การตรวจสอบ และการกำกับดูแลการปฏิบัติตามกฎหมายอย่างมีประสิทธิภาพ รวมทั้งมาตรการป้องกันความขัดแย้งทางผลประโยชน์ การทุจริต และการคอร์รัปชัน
7. รักษาความน่าเชื่อถือทางการเงินและการเปิดเผยข้อมูล
บริษัทให้ความสำคัญกับความถูกต้อง ครบถ้วน โปร่งใส และทันเวลาของข้อมูลทางการเงินและข้อมูลสำคัญอื่น รวมถึงการสื่อสารและเปิดเผยข้อมูลต่อผู้ถือหุ้น นักลงทุน และผู้มีส่วนได้เสียอย่างเท่าเทียม
8. สนับสนุนการมีส่วนร่วมและการสื่อสารกับผู้ถือหุ้น
บริษัทเคารพและคุ้มครองสิทธิของผู้ถือหุ้น ส่งเสริมการมีส่วนร่วมในการตัดสินใจเรื่องสำคัญของบริษัท และจัดให้มีการประชุมผู้ถือหุ้นที่โปร่งใส เป็นธรรม และอำนวยความสะดวกต่อการใช้สิทธิของผู้ถือหุ้นอย่างเต็มที่
บริษัทมีการกำหนดนโยบายและแนวปฏิบัติด้านการต่อต้านทุจริตและคอร์รัปชัน
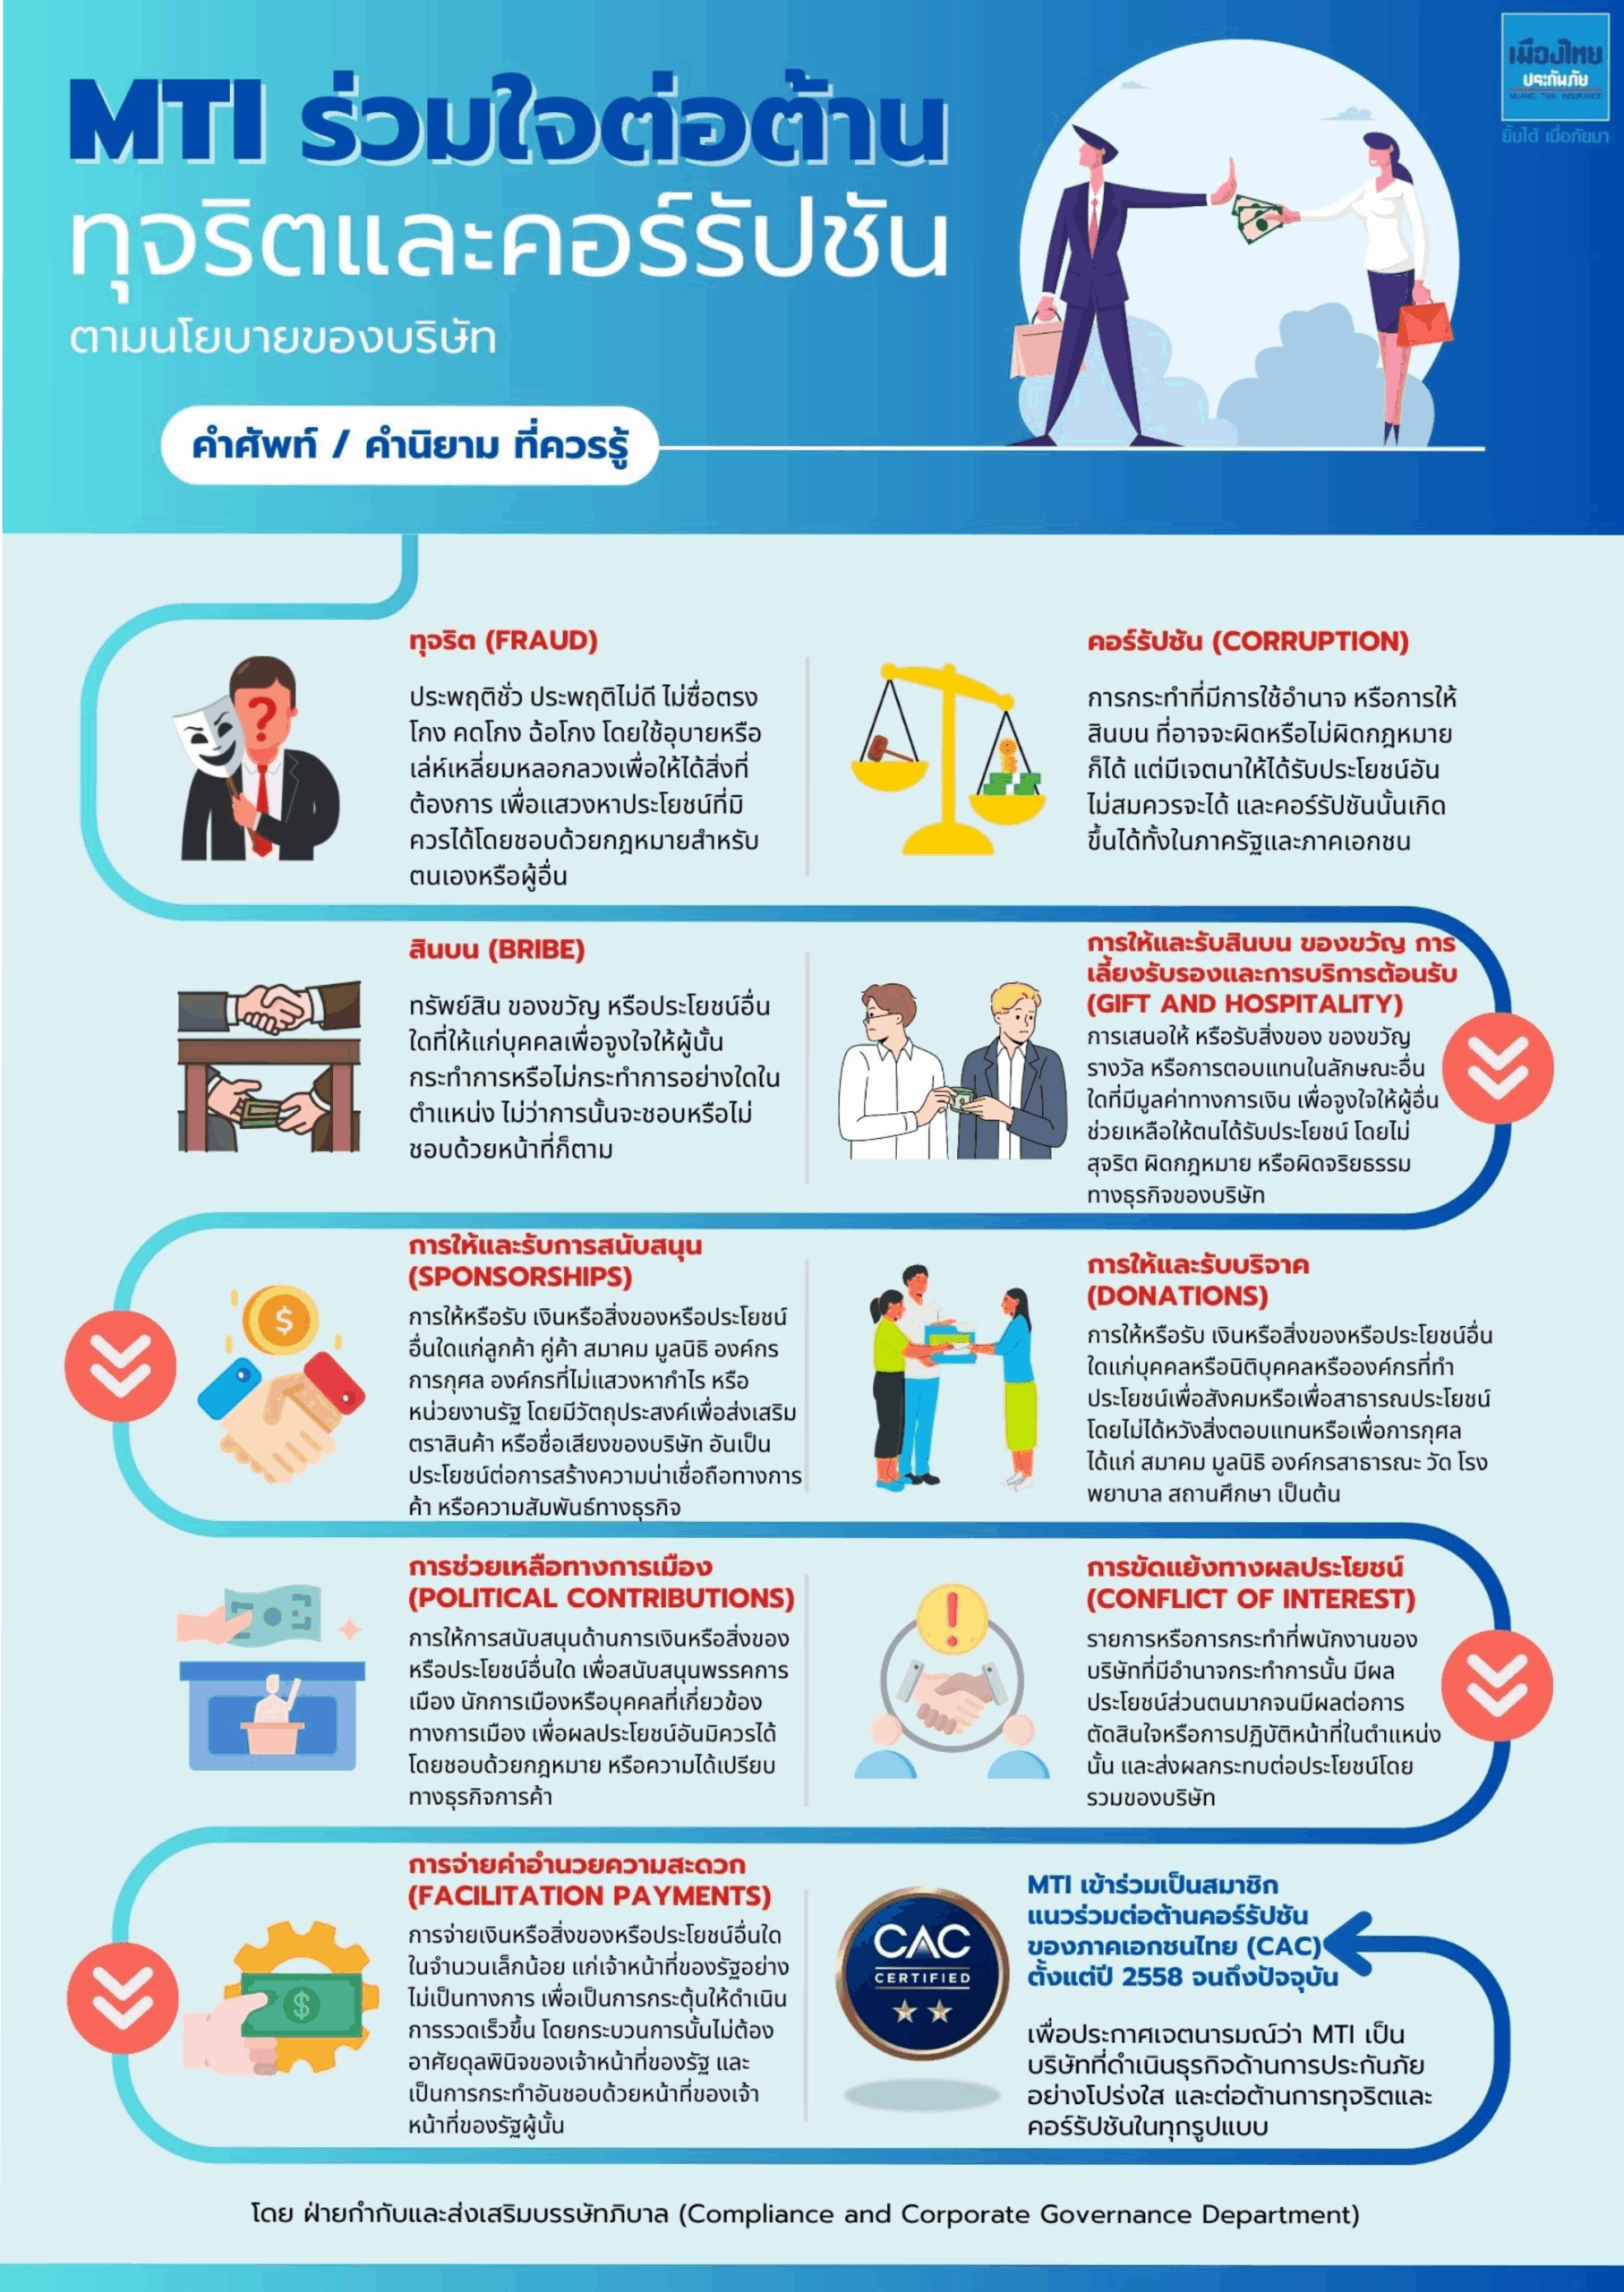

เมืองไทยประกันภัย ให้ความสำคัญในเรื่องการต่อต้านคอร์รัปชัน โดยนโยบายและแนวปฏิบัติเกี่ยวกับการต่อต้านการทุจริตและคอร์รัปชันของบริษัท ได้กำหนดให้ผู้บริหารและพนักงานทุกคนมีหน้าที่ปฏิบัติตามกฎหมาย จริยธรรมทางธุรกิจ ระเบียบ ข้อบังคับที่เกี่ยวข้องกับการป้องกันและต่อต้านการทุจริตคอร์รัปชัน รวมทั้งต้องปฏิบัติงานตามหน้าที่ของตนด้วยความโปร่งใส โดยห้ามกระทำการใด ๆ ที่เป็นการทุจริตคอร์รัปชัน หรือการรับหรือให้สินบน ของขวัญ ทรัพย์สิน หรือประโยชน์อื่นใดแก่ผู้ที่มีส่วนได้เสียที่เกี่ยวข้อง รวมถึงห้ามจ่ายสินบนเพื่อผลประโยชน์ทางธุรกิจ และการดำเนินการใด ๆ ที่อาจมีความเสี่ยงต่อการทุจริตคอร์รัปชัน
นอกจากนั้น บริษัทจัดให้มีกระบวนการการประเมินและบริหารความเสี่ยงด้านการทุจริตคอร์รัปชัน และจัดทำมาตรการแนวทางปฏิบัติในการควบคุมและกำกับดูแลเพื่อป้องกันและติดตามความเสี่ยงให้อยู่ในระดับที่ยอมรับได้ มีการกำหนดแนวทางในการติดตามประเมินผลการปฏิบัติตามนโยบาย และแนวทางปฏิบัติในการต่อต้านการทุจริตคอร์รัปชัน เป็นต้น
ได้รับการรับรองเป็นสมาชิกแนวร่วมต่อต้านคอร์รัปชันของภาคเอกชนไทย (CAC)
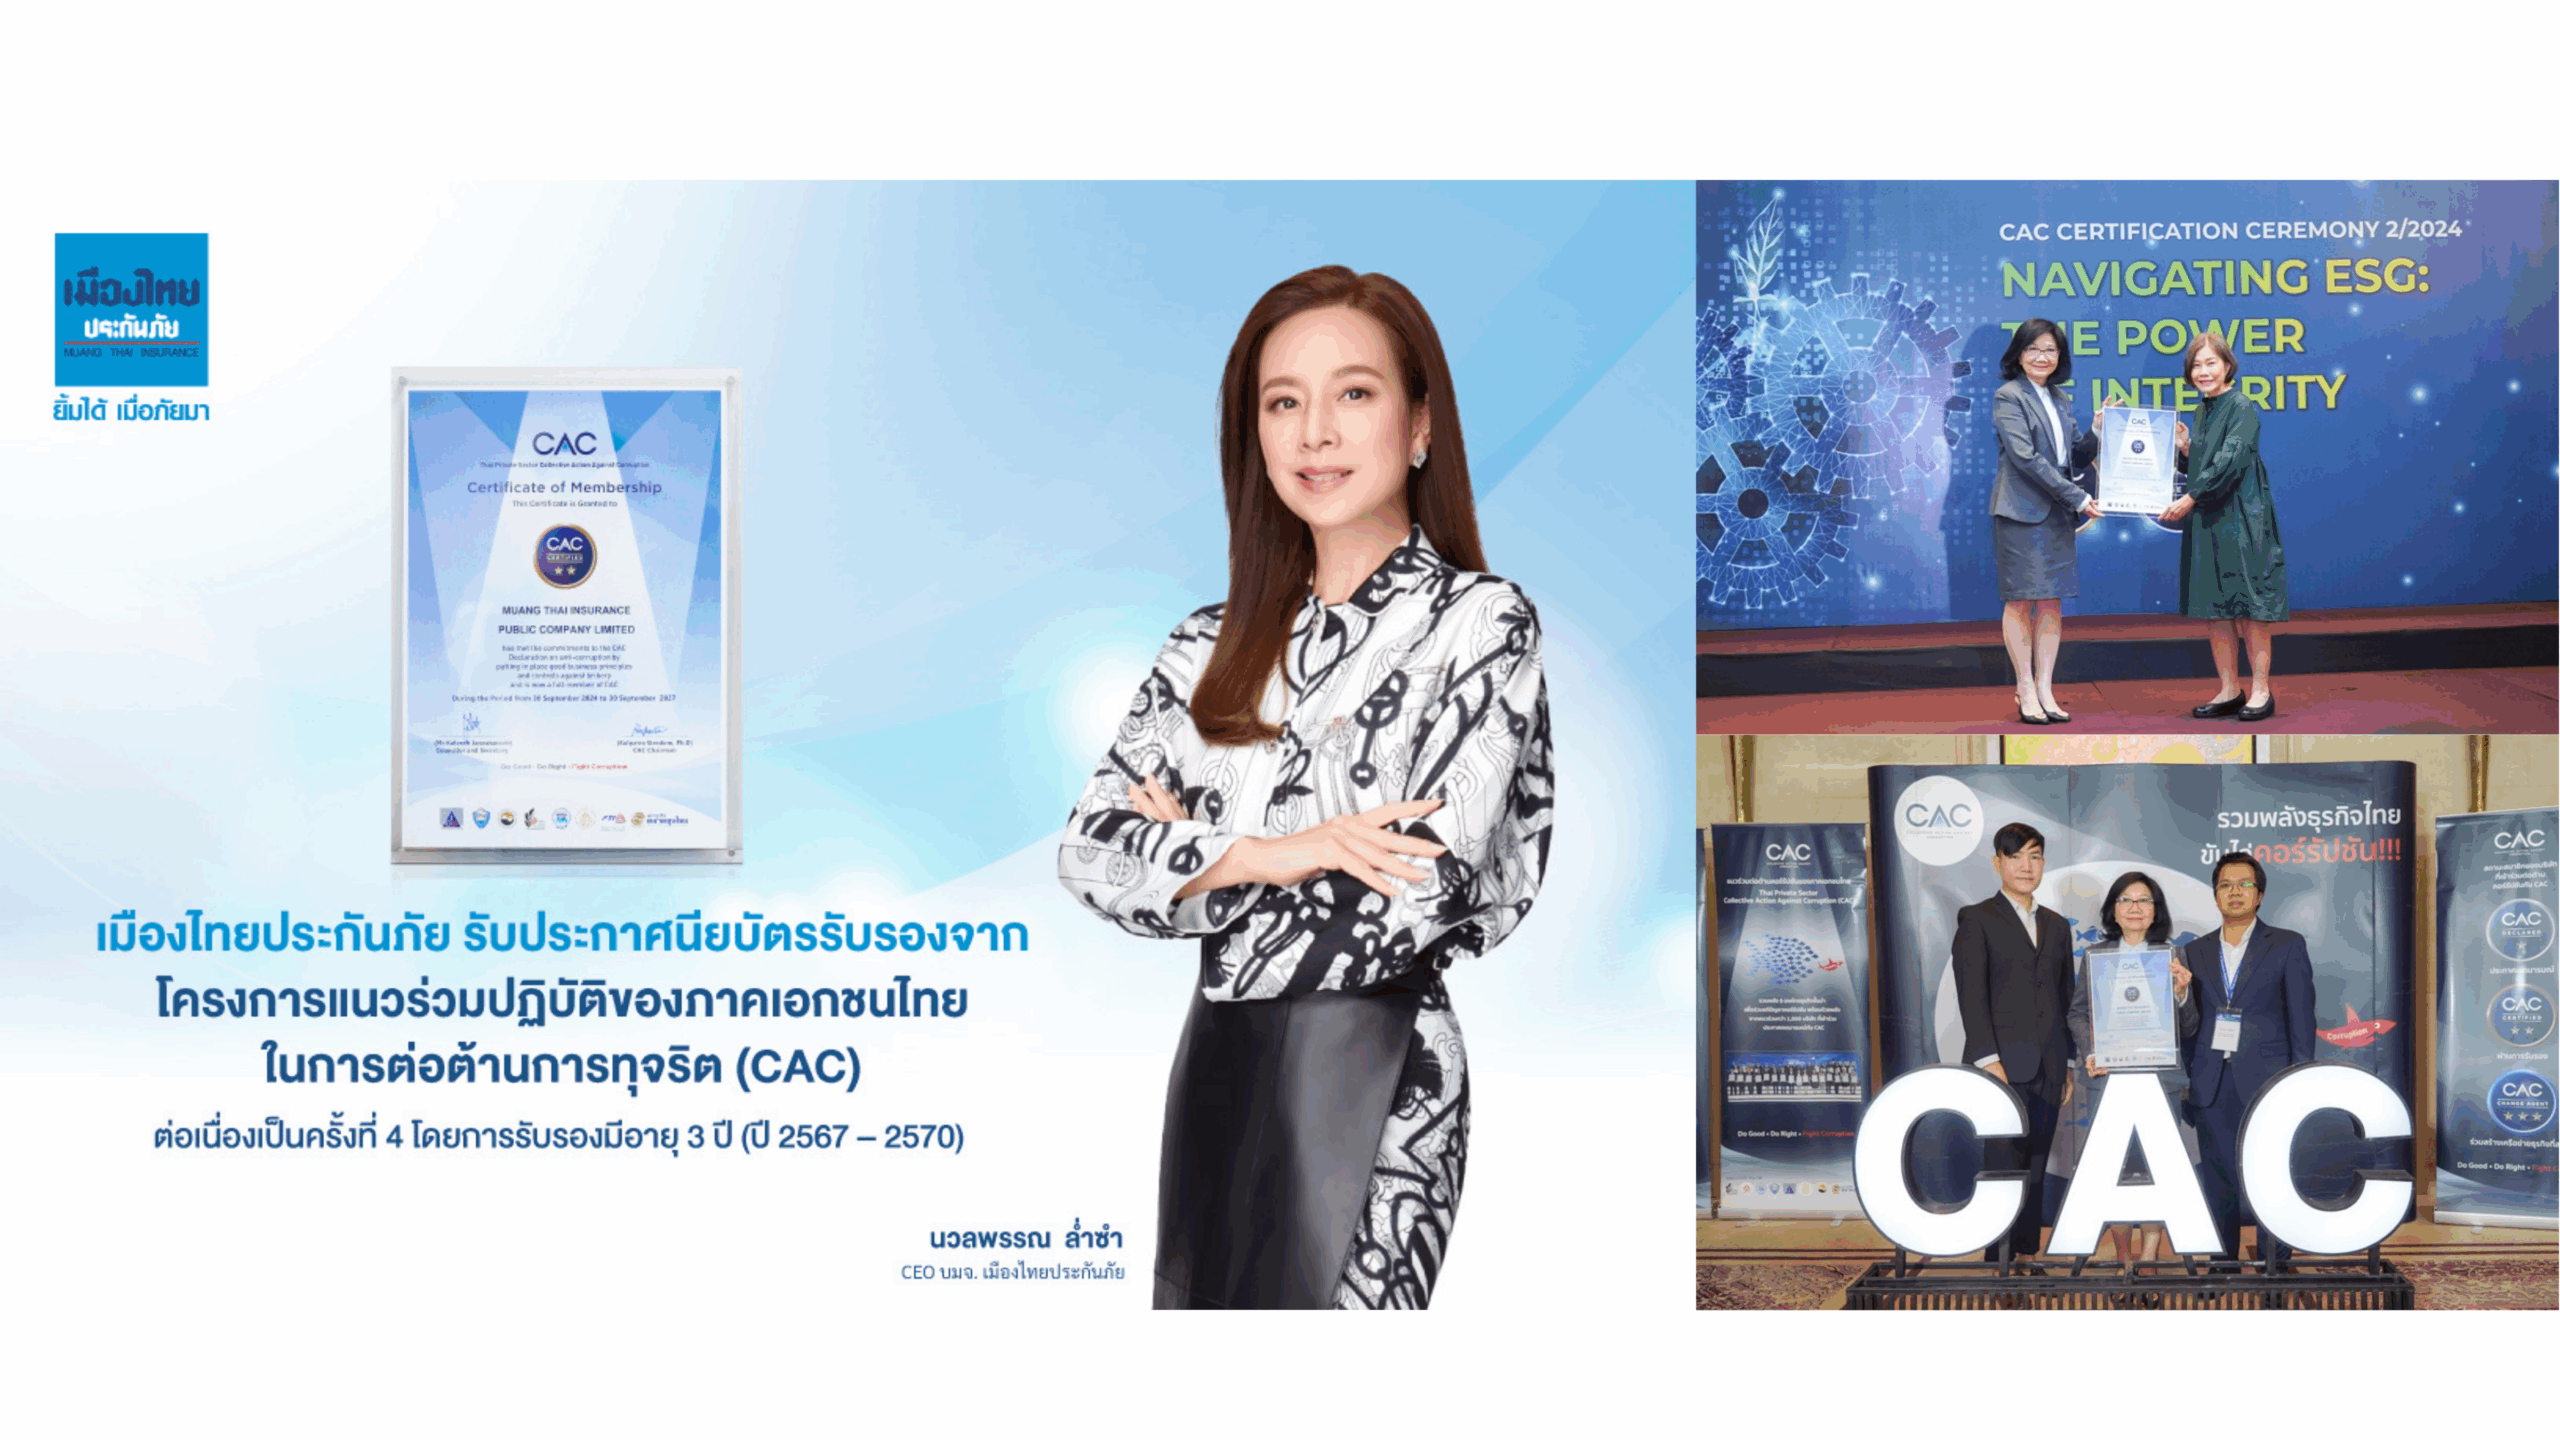
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน) ได้ผ่านการรับรองจากโครงการแนวร่วมปฏิบัติของภาคเอกชนไทยในการต่อต้านการทุจริต (Certification of Anti Corruption หรือ CAC) จากสมาคมส่งเสริมสถาบันกรรมการบริษัทไทย (IOD) ประจำปี 2567 ต่อเนื่องเป็นครั้งที่ 4 (ต่ออายุครั้งที่ 3/2567) นับตั้งแต่ปี 2558 เป็นต้นมา ซึ่งการรับรองมีอายุ 3 ปี (ปี 2567 – 2570)
เมืองไทยประกันภัย ยึดหลักความซื่อสัตย์สุจริต ภายใต้หลักธรรมาภิบาล เรามุ่งมั่นพัฒนาองค์กรไปพร้อมกับการต่อต้านการทุจริตคอร์รัปชัน โดยเฉพาะอย่างยิ่งการทำงานที่โปร่งใสทั้งภายในและภายนอกองค์กร หมายรวมถึง พนักงาน ลูกค้า คู่ค้า พันธมิตรทางธุรกิจ และตัวแทน”
การพัฒนาดิจิทัลและนวัตกรรม Digital Transformation & Innovation
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน) ตระหนักว่าการเปลี่ยนแปลงด้านเทคโนโลยีดิจิทัล พฤติกรรมผู้บริโภค และรูปแบบการแข่งขันในอุตสาหกรรมประกันภัย ได้ส่งผลให้การพัฒนาด้านดิจิทัลและนวัตกรรมกลายเป็นหนึ่งในปัจจัยสำคัญที่มีผลต่อความสามารถในการแข่งขัน ประสิทธิภาพการดำเนินงาน และการสร้างประสบการณ์ที่ดีให้แก่ลูกค้าในระยะยาว บริษัทจึงกำหนดให้ Digital Transformation และ Innovation เป็นส่วนหนึ่งของกลยุทธ์องค์กร เพื่อยกระดับศักยภาพการดำเนินธุรกิจ การบริหารความเสี่ยง และการพัฒนาผลิตภัณฑ์และบริการให้สามารถตอบสนองความต้องการของลูกค้าได้อย่างมีประสิทธิภาพและทันต่อการเปลี่ยนแปลงในอนาคต
การพัฒนาด้านดิจิทัลของบริษัทมุ่งเน้นการนำเทคโนโลยีและข้อมูลมาสนับสนุนการดำเนินงานตลอดห่วงโซ่คุณค่า ตั้งแต่การเสนอขาย การรับประกันภัย การบริหารกรมธรรม์ การบริหารสินไหม การชำระเงิน การดูแลลูกค้า และการบริหารจัดการข้อมูล โดยให้ความสำคัญกับการสร้างองค์กรที่ขับเคลื่อนด้วยข้อมูล (Data-driven Organization) และนวัตกรรม (Innovation-driven Organization) เพื่อเพิ่มประสิทธิภาพ ลดความซับซ้อน และสร้างความแตกต่างในการแข่งขันอย่างยั่งยืน
บริษัทมุ่งพัฒนาองค์กรสู่การเป็น
Digital-driven Insurance Company
ที่สามารถใช้ข้อมูล เทคโนโลยี และนวัตกรรมเป็นกลไกในการสร้างคุณค่าให้แก่ลูกค้า เพิ่มประสิทธิภาพการดำเนินงาน และสนับสนุนการตัดสินใจทางธุรกิจอย่างมีประสิทธิภาพ ภายใต้หลักธรรมาภิบาล ความมั่นคงปลอดภัยของข้อมูล และความรับผิดชอบต่อผู้มีส่วนได้เสียทุกกลุ่
1. Digital Customer Experience
| ยกระดับประสบการณ์ลูกค้าและการเข้าถึงบริการประกันภัยผ่านแพลตฟอร์มดิจิทัลและบริการแบบ Self-Service ที่สะดวก รวดเร็ว และเข้าถึงได้ทุกที่ทุกเวลา แนวทางสำคัญ
|
2. Data-driven Organization
| ส่งเสริมการใช้ข้อมูลในกระบวนการตัดสินใจทางธุรกิจ เพื่อเพิ่มประสิทธิภาพในการวิเคราะห์ความเสี่ยง ออกแบบผลิตภัณฑ์ และพัฒนาการให้บริการ แนวทางสำคัญ
|
3. Automation & Artificial Intelligence
| นำเทคโนโลยี AI และระบบอัตโนมัติมาประยุกต์ใช้ในกระบวนการหลักของธุรกิจ เพื่อเพิ่มประสิทธิภาพ ลดระยะเวลาการดำเนินงาน และยกระดับคุณภาพการให้บริการ การประยุกต์ใช้
|
4. Operational Excellence
| ใช้เทคโนโลยีเพื่อเพิ่มประสิทธิภาพการดำเนินงานภายในองค์กร แนวทางสำคัญ
|
5. Sustainable Innovation
| พัฒนานวัตกรรมที่สนับสนุนเป้าหมายด้านความยั่งยืนขององค์กร ตัวอย่างการดำเนินงาน
|
เป้าหมาย | ตัวชี้วัด | ผลการดำเนินงาน ปี 2568 |
ยกระดับการเข้าถึงและประสบการณ์ลูกค้าผ่านช่องทางดิจิทัล | จำนวนผู้ใช้งานเว็บไซต์ | 2,282,949 รายการ |
ยอดดาวน์โหลด Application Muang Thai Friends | 77,535 ครั้ง | |
จำนวนกรมธรรม์ e-Policy | 319,771 กรมธรรม์ | |
เพิ่มประสิทธิภาพการดำเนินงานด้วย Automation และ AI | ทดลองการนำ AI มาใช้ในการตรวจสภาพรถยนต์ก่อนรับประกันภัยแบบ Self-service | ดำเนินการแล้ว |
พัฒนาองค์กรขับเคลื่อนด้วยข้อมูล (Data-driven Organization) | การพัฒนาระบบ Customer Data Management | อยู่ระหว่างดำเนินการและพัฒนาอย่างต่อเนื่อง |
การนำข้อมูลและ Customer Feedback มาใช้ในการปรับปรุงผลิตภัณฑ์และบริการ | ดำเนินการอย่างต่อเนื่อง | |
ยกระดับการเชื่อมต่อระบบงานกับพันธมิตรทางธุรกิจ | การพัฒนา API Integration สำหรับคู่ค้าและนายหน้านิติบุคคล | ดำเนินการแล้ว |
พัฒนาศักยภาพบุคลากรด้านดิจิทัลและนวัตกรรม | AI Familiarization for MTI’s Management | ดำเนินการแล้ว |
AI Training & Workshop | ดำเนินการแล้ว | |
Digital Learning Platform : MTI LearnD | ดำเนินการแล้ว | |
สนับสนุนการดำเนินธุรกิจแบบ Paperless | ลดการใช้เอกสารผ่าน e-Policy และ Digital Workflow | ดำเนินการอย่างต่อเนื่อง |
การดำเนินงานที่สำคัญ
การพัฒนาช่องทางดิจิทัลสำหรับลูกค้า
Muang Thai Friends
- ตรวจสอบข้อมูลกรมธรรม์
- ตรวจสอบความคุ้มครอง
- ค้นหาเครือข่ายบริการ
- แจ้งเคลม
- รับสิทธิประโยชน์ต่าง ๆ ด้วยตนเองตลอด 24 ชั่วโมง
การพัฒนาระบบ e-Policy
การใช้ AI ในธุรกิจประกันภัย บริษัทนำ AI
เข้ามาสนับสนุนกระบวนการหลักของธุรกิจ เช่น
AI Vehicle Inspection ทดลองใช้ AI ช่วยตรวจสภาพรถยนต์ก่อนรับประกันภัยแบบ Self-Service เพื่อเพิ่มความถูกต้อง ลดระยะเวลา และยกระดับประสบการณ์ลูกค้า
Claims Monitoring ใช้ระบบติดตามสถานะสินไหมและแจ้งเตือนกรณีสินไหมล่าช้า ช่วยลดข้อผิดพลาดและเพิ่มประสิทธิภาพการปฏิบัติงานของหน่วยงานที่เกี่ยวข้อง
การเชื่อมโยงข้อมูลกับพันธมิตรทางธุรกิจ
การพัฒนาศักยภาพบุคลากรด้านดิจิทัล
แนวทางสำคัญ
- MTI LearnD
- AI Familiarization for MTI’s Management
- AI Training & Workshop
- Digital Skills Program
- Digital Mindset Development
แนวทางในอนาคต
- Single Customer View
- Advanced Data Analytics
- AI & Responsible AI
- Digital Ecosystem
- Intelligent Automation
- Customer Experience Innovation
- Sustainable Insurance Innovation
การรักษาความปลอดภัยของข้อมูลและไซเบอร์ (Data Protection & Cybersecurity)
ความสำคัญต่อองค์กร
ข้อมูลของลูกค้าและข้อมูลภายในองค์กรถือเป็นสินทรัพย์ที่มีคุณค่าสูงสุดของบริษัท การเกิดความเสียหาย การถูกโจมตีทางไซเบอร์ หรือการรั่วไหลของข้อมูลส่วนบุคคลอาจนำไปสู่ผลกระทบทางธุรกิจอย่างรุนแรง ทั้งด้านชื่อเสียง ความเชื่อมั่นของลูกค้า ค่าใช้จ่ายในการแก้ไข และความเสี่ยงทางกฎหมาย ภายใต้บริบทธุรกิจยุคดิจิทัล ความมั่นคงปลอดภัยไซเบอร์จึงไม่ใช่เพียง “การป้องกันความเสี่ยง” แต่ยังเป็น “โอกาสสำคัญ” ในการยกระดับความเชื่อมั่นและสร้างความได้เปรียบในการแข่งขันของบริษัทอย่างยั่งยืน
เป้าหมายการดำเนินงาน
รักษาความมั่นคงปลอดภัยของข้อมูลให้ได้มาตรฐานสากลและเป็นไปตาม PDPA 100%
ป้องกันการโจมตีทางไซเบอร์และเหตุข้อมูลรั่วไหลให้เป็น “ศูนย์เหตุการณ์”
เสริมสร้างวัฒนธรรมด้าน Cybersecurity Awareness ให้พนักงานทุกระดับ
พัฒนาระบบควบคุมภายในและการทดสอบเจาะระบบให้ครอบคลุมทุกหน่วยงานสำคัญ
นโยบายคุ้มครองข้อมูลส่วนบุคคล (Personal Data Protection Policy)
บริษัท เมืองไทยประกันภัย จำกัด (มหาชน) ตระหนักถึงความสำคัญของการคุ้มครองข้อมูลส่วนบุคคลของลูกค้า ผู้เอาประกันภัย ผู้ใช้บริการ พนักงาน คู่ค้า และผู้มีส่วนได้เสียทุกกลุ่ม จึงกำหนดนโยบายคุ้มครองข้อมูลส่วนบุคคลเพื่อเป็นกรอบในการกำกับดูแลการเก็บรวบรวม การใช้ การเปิดเผย การจัดเก็บ และการโอนข้อมูลส่วนบุคคลให้เป็นไปตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และกฎหมายที่เกี่ยวข้อง ตลอดจนมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลที่เป็นสากล เพื่อให้มั่นใจว่าข้อมูลส่วนบุคคลได้รับการดูแลอย่างเหมาะสม มีความปลอดภัย และเคารพสิทธิของเจ้าของข้อมูลส่วนบุคคล
วัตถุประสงค์ของนโยบาย
บริษัทจัดทำนโยบายฉบับนี้เพื่อใช้เป็นหลักเกณฑ์ในการบริหารจัดการข้อมูลส่วนบุคคล ครอบคลุมการเก็บรวบรวม การใช้ การเปิดเผย การจัดเก็บ และการโอนข้อมูลส่วนบุคคล รวมถึงการกำหนดมาตรการรักษาความมั่นคงปลอดภัยของข้อมูล และการคุ้มครองสิทธิของเจ้าของข้อมูลส่วนบุคคลให้เป็นไปตามกฎหมายที่เกี่ยวข้อง
ขอบเขตการบังคับใช้
นโยบายนี้ใช้บังคับกับข้อมูลส่วนบุคคลของบุคคลที่ทำธุรกรรมหรือมีความสัมพันธ์กับบริษัท ไม่ว่าจะเป็นลูกค้า ผู้เอาประกันภัย ผู้ใช้สิทธิเรียกร้อง ผู้รับประโยชน์ คู่ค้า คู่สัญญา กรรมการ ผู้บริหาร พนักงาน ผู้สมัครงาน ผู้เข้าใช้เว็บไซต์ แอปพลิเคชัน และช่องทางบริการต่าง ๆ ของบริษัท รวมถึงบุคคลภายนอกที่ดำเนินการประมวลผลข้อมูลส่วนบุคคลในนามของบริษัท
หลักการคุ้มครองข้อมูลส่วนบุคคล
บริษัทดำเนินการเกี่ยวกับข้อมูลส่วนบุคคลตามหลักการสำคัญดังต่อไปนี้
1. การเก็บรวบรวม ใช้ และเปิดเผยข้อมูลอย่างถูกต้องตามกฎหมาย
บริษัทจะเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคลเท่าที่จำเป็น ภายใต้วัตถุประสงค์ที่ชอบด้วยกฎหมาย โปร่งใส และเป็นธรรม โดยจะดำเนินการตามฐานกฎหมายที่เหมาะสม และขอความยินยอมจากเจ้าของข้อมูลส่วนบุคคลในกรณีที่กฎหมายกำหนด
2. การใช้ข้อมูลตามวัตถุประสงค์ที่กำหนด
บริษัทจะใช้ข้อมูลส่วนบุคคลเฉพาะตามวัตถุประสงค์ที่ได้แจ้งแก่เจ้าของข้อมูลส่วนบุคคล และจะไม่ใช้หรือเปิดเผยข้อมูลเพื่อวัตถุประสงค์อื่น เว้นแต่ได้รับความยินยอมเพิ่มเติม หรือเป็นกรณีที่กฎหมายอนุญาต
3. การเก็บรวบรวมข้อมูลเท่าที่จำเป็น
บริษัทจะเก็บรวบรวมข้อมูลส่วนบุคคลเท่าที่จำเป็นต่อการให้บริการ การปฏิบัติตามสัญญา การปฏิบัติตามกฎหมาย การพิจารณารับประกันภัย การบริหารกรมธรรม์ การชดใช้ค่าสินไหมทดแทน และการดำเนินธุรกิจที่เกี่ยวข้อง
4. ความถูกต้องและเป็นปัจจุบันของข้อมูล
บริษัทดำเนินการให้ข้อมูลส่วนบุคคลมีความถูกต้อง ครบถ้วน เป็นปัจจุบัน และไม่ก่อให้เกิดความเข้าใจผิด เพื่อสนับสนุนการให้บริการอย่างมีประสิทธิภาพ
5. การรักษาความมั่นคงปลอดภัยของข้อมูล
บริษัทจัดให้มีมาตรการทางเทคนิคและมาตรการทางองค์กรที่เหมาะสม เพื่อป้องกันการสูญหาย การเข้าถึง การใช้ การเปลี่ยนแปลง หรือการเปิดเผยข้อมูลส่วนบุคคลโดยไม่ได้รับอนุญาต รวมถึงมีการทบทวนมาตรการด้านความมั่นคงปลอดภัยอย่างสม่ำเสมอ
6. การจำกัดระยะเวลาการเก็บรักษาข้อมูล
บริษัทจะเก็บรักษาข้อมูลส่วนบุคคลตามระยะเวลาที่จำเป็นต่อวัตถุประสงค์ในการประมวลผลข้อมูล หรือตามที่กฎหมายกำหนด และเมื่อพ้นกำหนดจะดำเนินการลบ ทำลาย หรือทำให้ไม่สามารถระบุตัวบุคคลได้อย่างเหมาะสม
สิทธิของเจ้าของข้อมูลส่วนบุคคล
บริษัทเคารพสิทธิของเจ้าของข้อมูลส่วนบุคคลตามกฎหมาย ซึ่งรวมถึง
- สิทธิในการถอนความยินยอม
- สิทธิในการเข้าถึงและขอรับสำเนาข้อมูลส่วนบุคคล
- สิทธิในการขอแก้ไขข้อมูลให้ถูกต้องและเป็นปัจจุบัน
- สิทธิในการคัดค้านการประมวลผลข้อมูล
- สิทธิในการขอให้ลบหรือทำลายข้อมูลส่วนบุคคล
- สิทธิในการขอให้ระงับการใช้ข้อมูลส่วนบุคคล
- สิทธิในการโอนย้ายข้อมูลส่วนบุคคลตามที่กฎหมายกำหนด
ทั้งนี้ การใช้สิทธิดังกล่าวอาจเป็นไปตามเงื่อนไขและข้อยกเว้นที่กฎหมายกำหนด
การเปิดเผยและการโอนข้อมูลส่วนบุคคล
บริษัทอาจเปิดเผยข้อมูลส่วนบุคคลแก่หน่วยงานกำกับดูแล คู่สัญญา ผู้ให้บริการ หรือบุคคลภายนอกที่เกี่ยวข้องในการดำเนินธุรกิจ ภายใต้หลักการรักษาความลับและมาตรการคุ้มครองข้อมูลส่วนบุคคลที่เหมาะสม รวมถึงอาจมีการโอนข้อมูลไปยังต่างประเทศตามหลักเกณฑ์และเงื่อนไขที่กฎหมายกำหนด
การใช้บริการผู้ประมวลผลข้อมูลหรือบุคคลภายนอก
บริษัทอาจใช้บริการบุคคลภายนอกเพื่อสนับสนุนการดำเนินธุรกิจ โดยจะคัดเลือกผู้ให้บริการที่มีมาตรฐานด้านการคุ้มครองข้อมูลส่วนบุคคลที่เหมาะสม และจัดให้มีสัญญาหรือข้อตกลงที่กำหนดหน้าที่และมาตรการคุ้มครองข้อมูลอย่างชัดเจน
การจัดการเหตุละเมิดข้อมูลส่วนบุคคล
ในกรณีที่เกิดเหตุละเมิดข้อมูลส่วนบุคคล บริษัทจะดำเนินการตรวจสอบ ประเมินผลกระทบ และแจ้งเหตุให้หน่วยงานกำกับดูแลและเจ้าของข้อมูลส่วนบุคคลทราบตามหลักเกณฑ์และระยะเวลาที่กฎหมายกำหนด พร้อมดำเนินมาตรการแก้ไขและป้องกันไม่ให้เกิดเหตุซ้ำ
การกำกับดูแลและการร้องเรียน
บริษัทได้แต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer: DPO) และกำหนดกระบวนการรับข้อร้องเรียนเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล เพื่อรับเรื่อง ตรวจสอบ และดำเนินการแก้ไขอย่างเหมาะสมและเป็นธรรม
การทบทวนนโยบาย
บริษัทอาจทบทวน ปรับปรุง หรือแก้ไขนโยบายคุ้มครองข้อมูลส่วนบุคคลให้เหมาะสมกับการดำเนินธุรกิจ เทคโนโลยีที่เปลี่ยนแปลง และข้อกำหนดของกฎหมาย โดยจะเผยแพร่นโยบายฉบับปัจจุบันผ่านช่องทางของบริษัทเพื่อให้ผู้เกี่ยวข้องสามารถเข้าถึงได้อย่างสะดวก
นโยบายนี้ได้รับการทบทวนและอนุมัติโดยคณะกรรมการบริษัท ครั้งที่ 4/2567 เมื่อวันที่ 13 พฤศจิกายน 2567 และ มีผลบังคับใช้ตั้งแต่วันที่ 13 พฤศจิกายน 2567
การดำเนินงาน (Actions / Implementation)
บริษัทดำเนินงานด้านความมั่นคงปลอดภัยไซเบอร์และการปกป้องข้อมูลส่วนบุคคลอย่างครอบคลุม โดยผสานมาตรการด้านเทคนิค กระบวนการ และการเสริมสร้างความรู้ให้แก่พนักงาน ดังนี้
1. การบริหารความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity Management)
บริษัทดำเนินมาตรการบริหารความมั่นคงไซเบอร์อย่างเป็นระบบตามมาตรฐานสากล โดยมีการทบทวนและปรับปรุงนโยบายด้านความปลอดภัยข้อมูลเป็นประจำ เพื่อให้สอดคล้องกับภัยคุกคามสมัยใหม่ พร้อมนำเทคโนโลยีและกระบวนการด้านความปลอดภัยสำคัญมาประยุกต์ใช้ ได้แก่ ระบบป้องกันภัยคุกคามไซเบอร์ (Cyber Threat Protection) การเข้ารหัสข้อมูล (Data Encryption) การควบคุมสิทธิการเข้าถึงข้อมูลตามบทบาท (Access Control) การประเมินช่องโหว่และความเสี่ยง (Vulnerability Assessment & Risk Management) รวมถึงการทดสอบเจาะระบบ (Penetration Test) เพื่อเฝ้าระวัง ตรวจสอบ และลดความเสี่ยงในเชิงรุก
บริษัทได้จัดทำแผนตอบสนองและฟื้นฟูเหตุการณ์ด้านไซเบอร์ (Incident Response & Recovery Plan) เพื่อรองรับสถานการณ์ฉุกเฉินที่อาจเกิดขึ้น โดยมีการฝึกซ้อมแผนเผชิญเหตุ (Cyber Drill) อย่างน้อยปีละ 1 ครั้ง เพื่อเพิ่มความพร้อมของทั้งบุคลากรและระบบงานให้สามารถรับมือกับภัยคุกคามได้อย่างมีประสิทธิภาพ
ในด้านการพัฒนาศักยภาพบุคลากร บริษัทให้ความสำคัญกับการเสริมสร้างวัฒนธรรม Cybersecurity Awareness ผ่านการจัดอบรมให้พนักงานเป็นประจำทุกปี โดยในปี 2568 มีการอบรมทั้งแบบ onsite และ online รวม 4 รอบ ครอบคลุมพนักงานกลุ่มเสี่ยงจำนวน 280 คน พร้อมตั้งเป้าให้พนักงานทุกคนต้องผ่านการอบรมด้านความปลอดภัยไซเบอร์ อีกทั้งยังตั้งเป้าอัตราการป้องกันภัยคุกคามไซเบอร์สำเร็จที่ร้อยละ 100 เพื่อรักษาความปลอดภัยของข้อมูลและความเชื่อมั่นของผู้มีส่วนได้ส่วนเสียอย่างยั่งยืน
2. การคุ้มครองข้อมูลส่วนบุคคล (Personal Data Protection)
บริษัทดำเนินการคุ้มครองข้อมูลส่วนบุคคลอย่างเป็นระบบและรัดกุมตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) โดยกำหนดนโยบายความเป็นส่วนตัว (Privacy Policy) และประกาศความเป็นส่วนตัว (Privacy Notice) ที่ครอบคลุมถึงวัตถุประสงค์ วิธีการใช้ เก็บรักษา และเปิดเผยข้อมูลอย่างโปร่งใส พร้อมแต่งตั้ง Data Protection Officer (DPO) ทำหน้าที่กำกับดูแล ตรวจสอบ และให้คำปรึกษาแก่หน่วยงานต่าง ๆ เพื่อให้การใช้ข้อมูลเป็นไปตามกฎหมายและมาตรฐานสากล
บริษัทควบคุมการเข้าถึงข้อมูลผ่านระบบยืนยันตัวตนและการจำกัดสิทธิ์ตามบทบาท มีมาตรการจัดเก็บและประมวลผลข้อมูลที่คำนึงถึงความจำเป็นและความปลอดภัยสูงสุด ตลอดจนจัดทำแผนตอบสนองเหตุฉุกเฉินด้านข้อมูลรั่วไหล (Data Breach Response Plan) เพื่อรองรับเหตุการณ์ที่อาจเกิดขึ้น โดยกำหนดกระบวนการแจ้งเตือน การกักกันเหตุการณ์ และรายงานต่อผู้มีส่วนได้ส่วนเสียที่เกี่ยวข้องอย่างเป็นระบบ
3. การพัฒนาบุคลากรด้านความปลอดภัยข้อมูล
บริษัทจัดอบรม PDPA และ Cybersecurity Awareness ให้พนักงานใหม่และพนักงานปัจจุบันอย่างต่อเนื่อง อย่างน้อยปีละ 1 ครั้ง เพื่อเสริมสร้างความตระหนักด้านข้อมูลส่วนบุคคล ลดความเสี่ยงจากความผิดพลาดของมนุษย์ และยกระดับวัฒนธรรมการใช้ข้อมูลที่ปลอดภัยพร้อมฝึกซ้อมเหตุการณ์จำลองด้านไซเบอร์ (Cyber Drill) เพื่อทดสอบศักยภาพในการรับมือกับภัยคุกคาม ตลอดจนมีการสื่อสารคำแนะนำและแนวปฏิบัติที่ถูกต้องอย่างต่อเนื่อง
ผลการดำเนินงาน
ตั้งแต่ มกราคม 2568 ถึงปัจจุบัน บริษัทสามารถบริหารจัดการความปลอดภัยของข้อมูลและระบบไอทีได้อย่างมีประสิทธิภาพ โดยมีผลลัพธ์สำคัญดังนี้
- ไม่มีเหตุข้อมูลรั่วไหลหรือถูกโจรกรรม เกิดขึ้นรวมทั้งปี = 0 กรณี
- ไม่มีข้อร้องเรียนเกี่ยวกับข้อมูลส่วนบุคคล จากลูกค้าหรือผู้มีส่วนได้ส่วนเสีย
- ระบบรักษาความปลอดภัยข้อมูลผ่านการทดสอบครอบคลุม 100% ครบทั้งด้านการเข้ารหัส การจำกัดสิทธิ์ และการประเมินความเสี่ยง
- พนักงาน 100% ผ่านการอบรมด้าน PDPA Compliance
- ดำเนินการซ้อมแผนรับมือภัยไซเบอร์ (Cyber Drill) และการอบรม Cybersecurity Awareness อย่างน้อยปีละ 1 ครั้งตามเป้าหมาย
- ใช้ระบบเข้ารหัสและการยืนยันตัวตนที่ครอบคลุมสำหรับการเข้าถึงข้อมูลสำคัญ
ผลลัพธ์เหล่านี้สะท้อนถึงความเข้มแข็งของมาตรการด้านความมั่นคงไซเบอร์และการคุ้มครองข้อมูลส่วนบุคคลของบริษัท ซึ่งช่วยยกระดับความเชื่อมั่นของลูกค้าและสังคม รวมถึงสนับสนุนความยั่งยืนขององค์กรในระยะยาว
นวัตกรรมที่สร้างสรรค์ตอบโจทย์สังคมในทุกมิติ
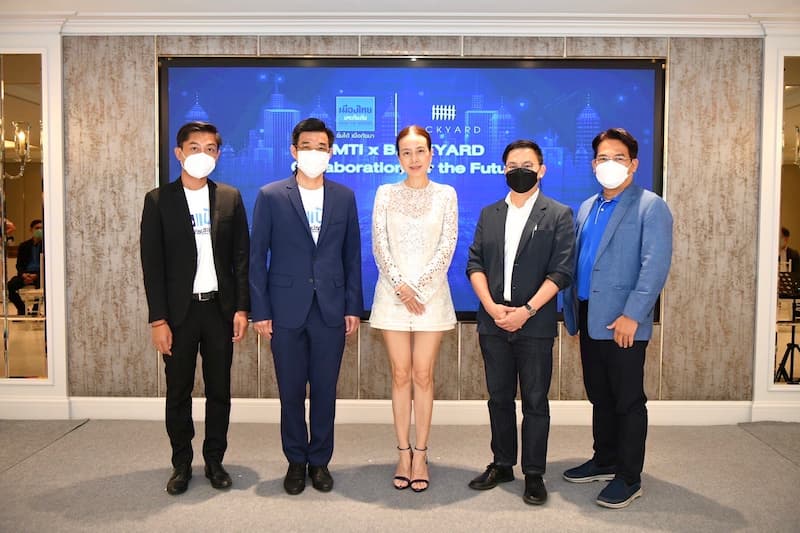
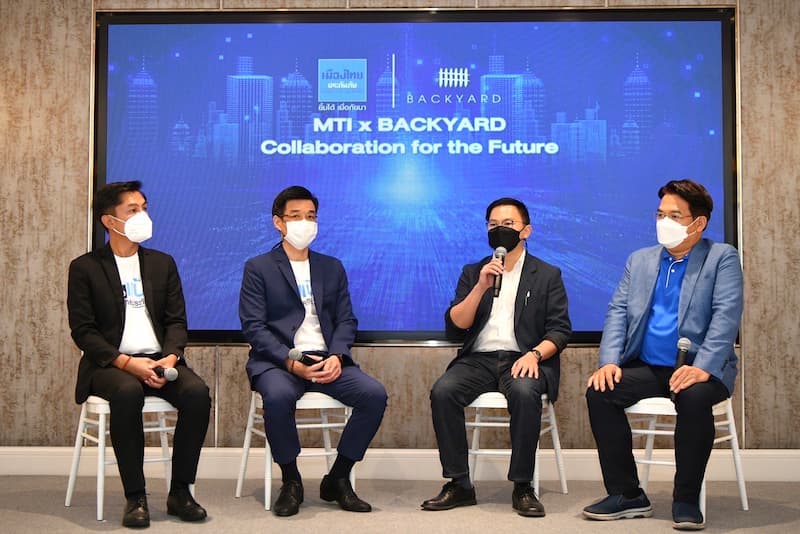
บริษัทฯ ร่วมมือกับบริษัท KBTG ในการสร้าง InsurTech สำหรับการตรวจสภาพรถยนต์ด้วยเทคโนโลยี AI รายแรกในประเทศไทย เพื่ออำนวยความสะดวกให้กับลูกค้าบนดิจิทัลแพลตฟอร์ม ซึ่งเดิมการตรวจสภาพรถยนต์ก่อนที่บริษัทจะอนุมัติประกันภัย ต้องทำการนัดหมายกันระหว่างลูกค้าและบริษัทฯ ซึ่งใช้เวลาและมีค่าใช้จ่ายค่อนข้างสูง
ความเสี่ยงและโอกาสขององค์กร (Risk & Opportunity Landscape)
เมืองไทยประกันภัยได้พัฒนากรอบการบริหารความเสี่ยงที่ครอบคลุมทั้งความเสี่ยงหลักขององค์กรและความเสี่ยงที่เกี่ยวข้องกับประเด็นความยั่งยืน (ESG-related risks) โดยมีวัตถุประสงค์เพื่อสนับสนุนการดำเนินธุรกิจให้เติบโตอย่างมั่นคง โปร่งใส และมีประสิทธิภาพ ภายใต้สภาวะแวดล้อมที่เปลี่ยนแปลงอย่างรวดเร็ว ทั้งด้านเศรษฐกิจ สังคม เทคโนโลยี และสภาพภูมิอากาศ
คณะกรรมการบริษัทและคณะกรรมการบริหารความเสี่ยงทำหน้าที่กำกับดูแลนโยบายการบริหารความเสี่ยงให้สอดคล้องกับกลยุทธ์ วิสัยทัศน์ และพันธกิจขององค์กร พร้อมทั้งกำหนดเกณฑ์ วิธีการ และเงื่อนไขในการประเมินความเสี่ยงและโอกาส เพื่อให้การบริหารจัดการเป็นระบบ มีความโปร่งใส และสามารถลดผลกระทบเชิงลบ รวมถึงคว้าโอกาสที่ช่วยเพิ่มมูลค่าให้ธุรกิจ พนักงาน ผู้ถือหุ้น ลูกค้า และสังคมได้อย่างเหมาะสม
ระบบบริหารความเสี่ยงของ MTI ครอบคลุมทั้ง
ความเสี่ยงด้านการเงินและการประกันภัย (Financial & Insurance Risk)
ความเสี่ยงเชิงกลยุทธ์ การดำเนินงาน และเทคโนโลยี
ความเสี่ยงด้านความยั่งยืน (ESG Risks) เช่น สภาพภูมิอากาศ มนุษยชน ความหลากหลาย การกำกับดูแล และความคาดหวังของผู้บริโภค
บริษัทมีการทบทวนความเสี่ยงและโอกาสอย่างสม่ำเสมอ พร้อมกำหนดแผนป้องกัน ลดผลกระทบ และพัฒนาโอกาสเชิงกลยุทธ์เพื่อเพิ่มความสามารถในการแข่งขันระยะยาว
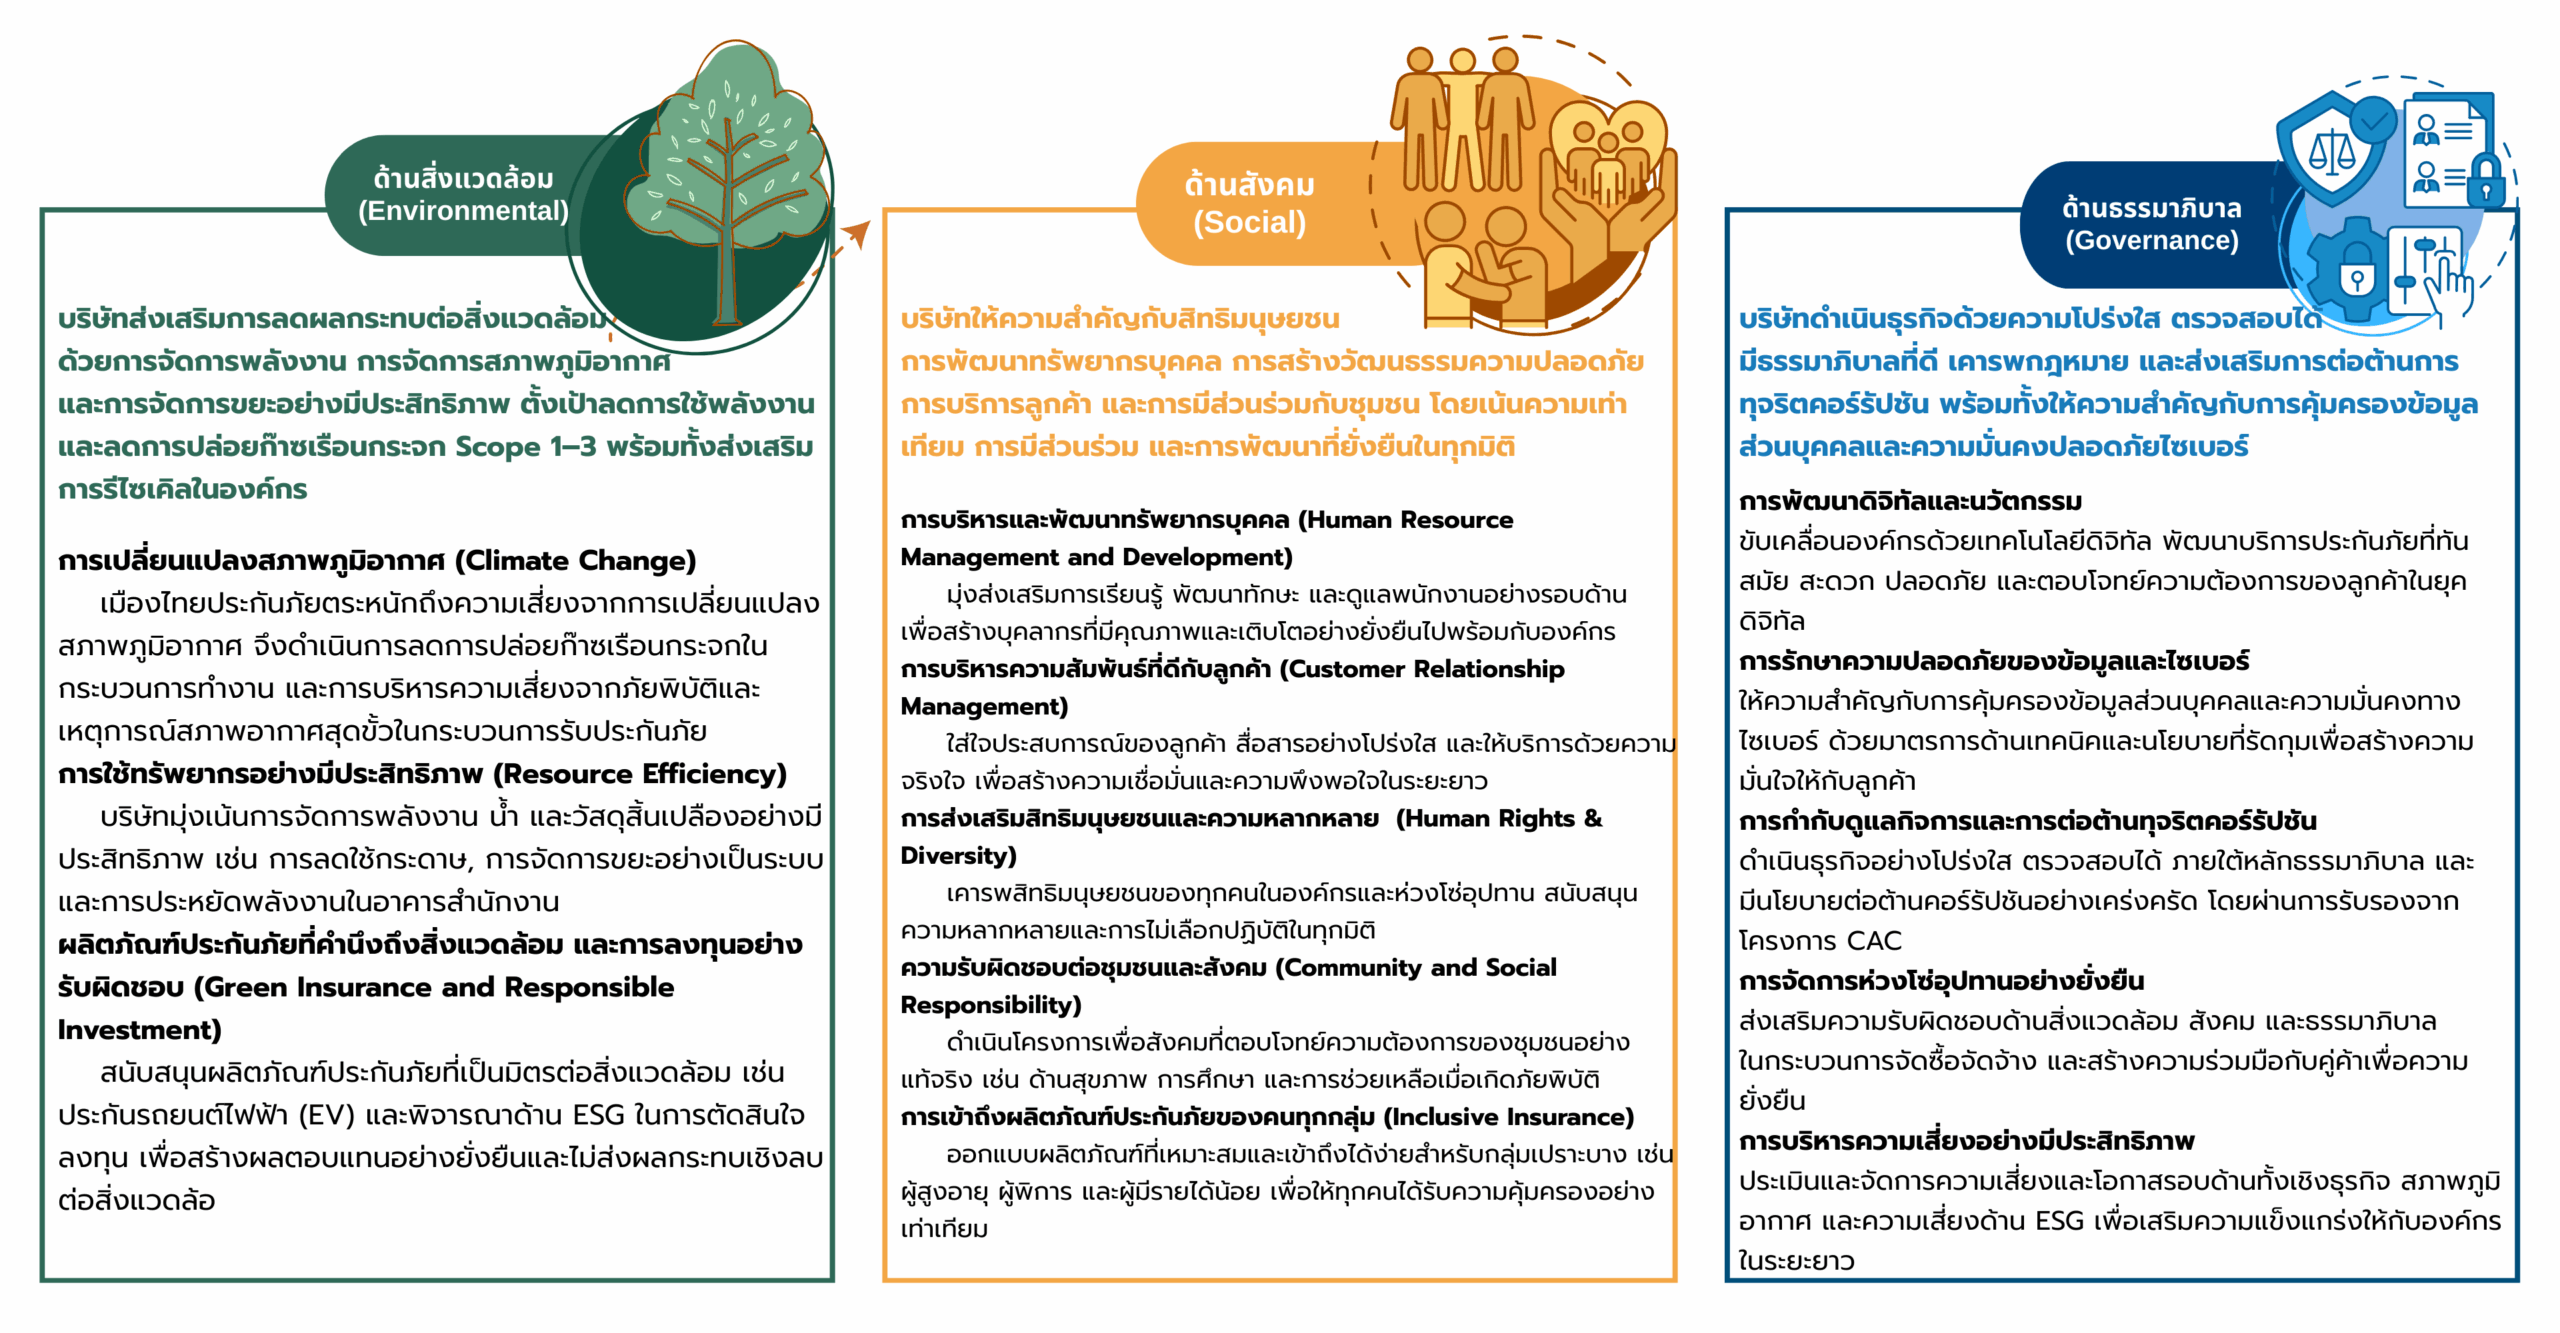
ประเภทความเสี่ยงและโอกาสขององค์กร
(Risk & Opportunity Landscape)

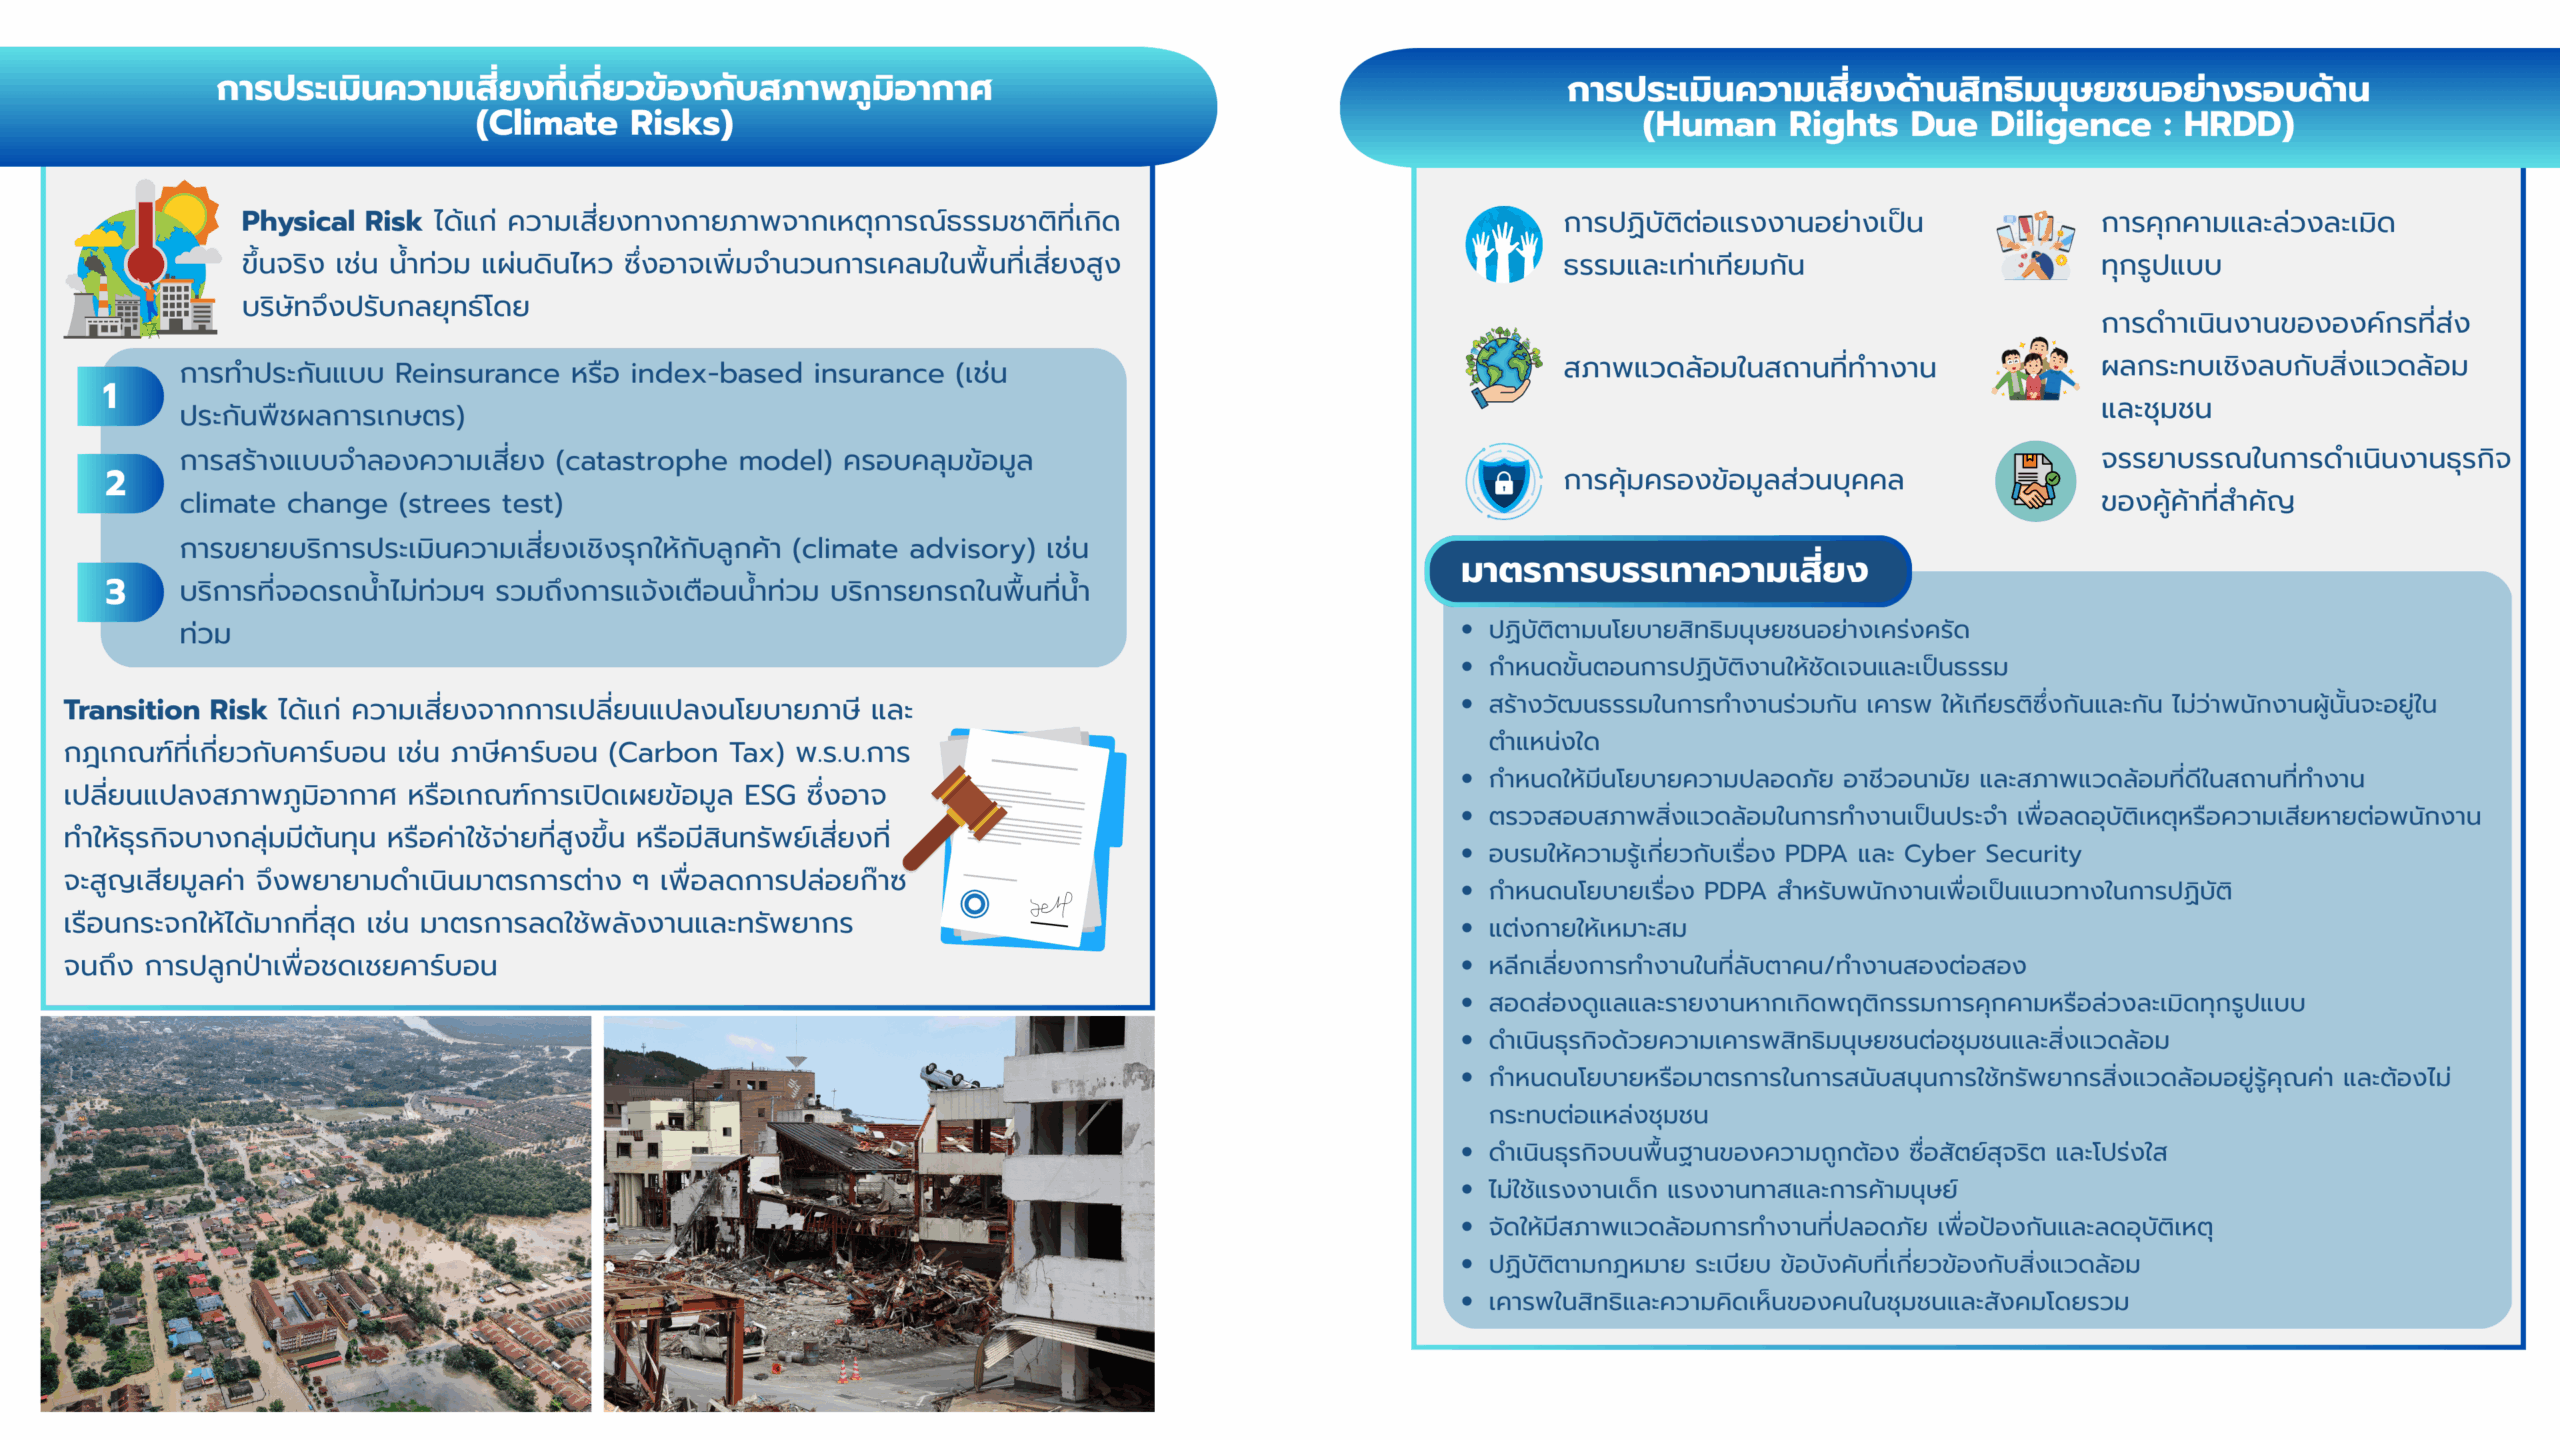
กลยุทธ์และแนวทางการบริหารจัดการความเสี่ยง
รวมถึงการสร้างโอกาสตามผลการประเมินความเสี่ยง
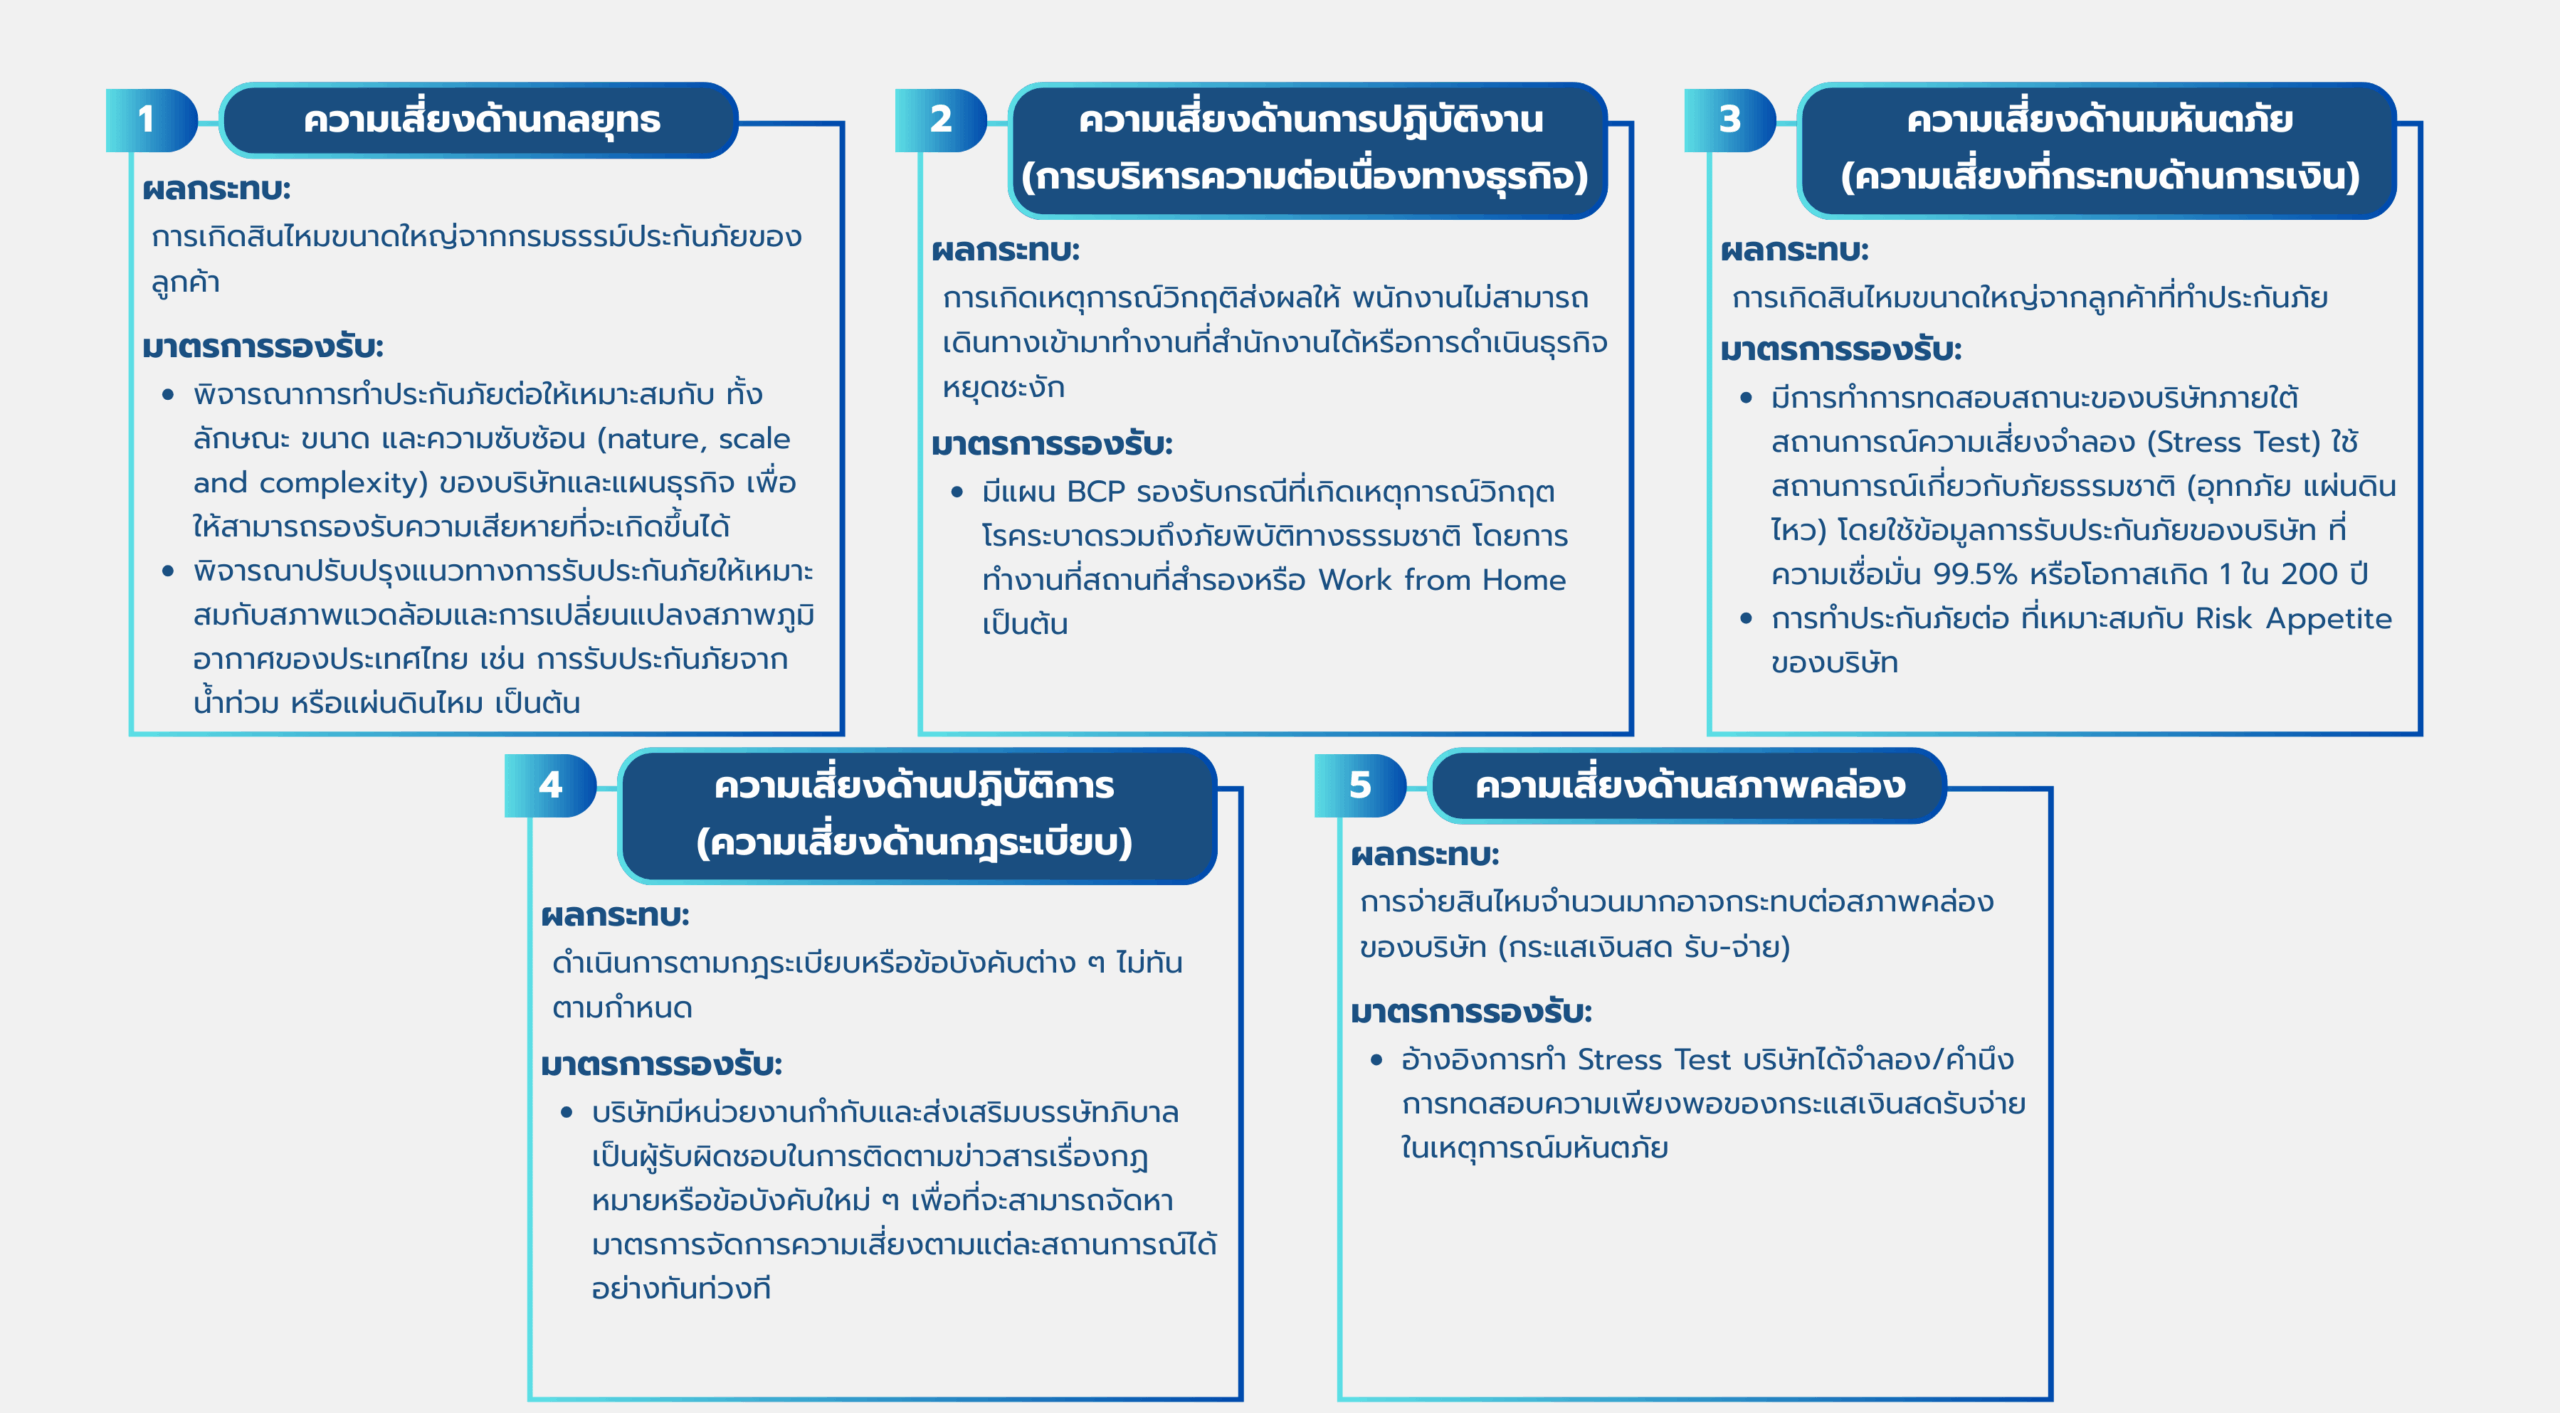
ผลการประเมินความเสี่ยง
การจัดการความเสี่ยงที่เกิดจากการเปลี่ยนแปลงสภาพภูมิอากาศ
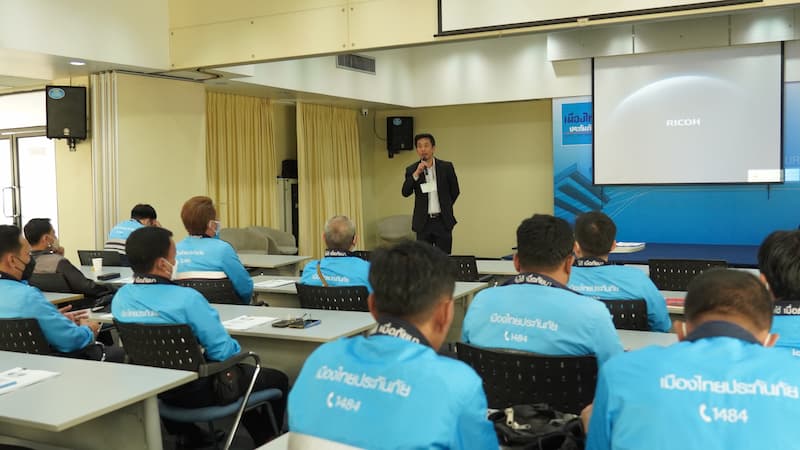
การสร้างมาตรฐานการขายที่ดี
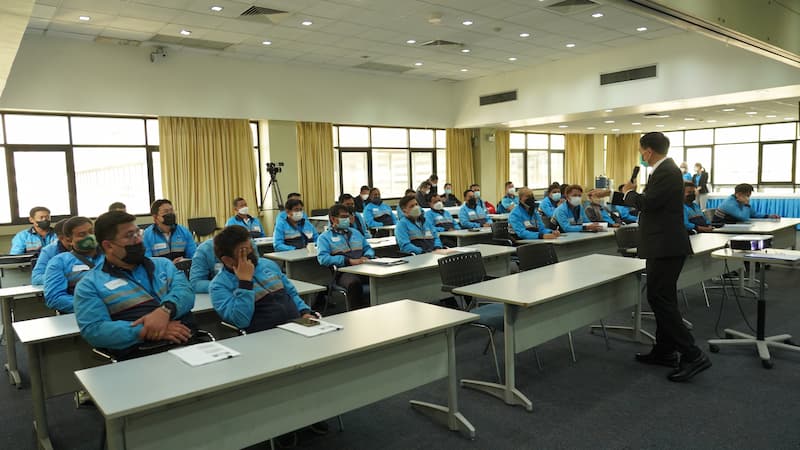
- การควบคุมและพัฒนาตัวแทนและนายหน้าประกันภัย เช่น ตัวแทนนายหน้า/นายหน้าประกันภัยต้องผ่านการอบรมตามหลักสูตรที่บริษัทได้กำหนดไว้
อบรมตัวแทน / นายหน้า ให้มีใบอนุญาตเป็นตัวแทน / นายหน้าประกันวินาศภัย รวมทั้งการต่ออายุใบอนุญาตตามหลักสูตร และเงื่อนไขที่คปภ. ได้กำหนดไว้ โดยมี 8 หลักสูตร
จัดทำโปรแกรมการเรียนรู้ด้วยตัวเอง (E-learning) ในชื่อ Learn anywhere ผลจากการให้ตัวแทน / นายหน้า เข้าไปทดลองใช้โปรแกรม Learn anywhere ควบคู่ไปกับการเข้าอบรมหลักสูตรเตรียมสอบใบอนุญาตนั้น ปรากฏว่าได้ผลดีขึ้นเป็นที่น่าพอใจ ขณะที่จำนวนผู้เข้าใช้ โปรแกรม Learn anywhere มีมากกว่า 13,600 คน นอกจากนี้ยังมีการปรับปรุงโปรแกรมดังกล่าว ให้ดูมีความทันสมัย และครบถ้วนเพิ่มมากยิ่งขึ้น
การสร้างประสบการณ์ที่เป็นเลิศให้แก่ลูกค้า
- การบริการและการดูแลลูกค้า
บริษัทฯ ให้ความสำคัญต่อการให้บริการและการดูแลลูกค้า ซึ่งรวมถึงการที่ผู้ที่ไม่ได้รับความสะดวกจากการใช้บริการ หรือผลิตภัณฑ์ของบริษัทฯ แจ้งปัญหา หรือร้องเรียนมายังบริษัท